domingo, 5 de diciembre de 2021

Protegiendo las redes aisladas: 15 años de esfuerzo de los Estados nación


Los investigadores de ESET estudiaron todos los frameworks que públicamente han sido reportados por ser utilizados para atacar redes aisladas y compararon las Tácticas, Técnicas y Procedimientos (TTP) más importantes.

El aislamiento de una red, que en inglés se conoce como air-gapping, es algo que se utiliza para proteger las redes más sensibles. Solo en la primera mitad de 2020 surgieron cuatro frameworks que hasta ese momento eran desconocidos y que estaban diseñados para comprometer redes aisladas, lo que elevó el total, según nuestro recuento, a 17 frameworks utilizados para este fin. Por eso, el equipo de ESET Research decidió revisar cada uno de los frameworks conocido hasta la fecha para ponerlos uno al lado del otro y compararlos.

Hallazgos más importantes de este reporte

  • Todos los frameworks están diseñados para realizar espionaje en alguna de sus formas.
  • Todos los frameworks utilizaban unidades USB como medio de transmisión físico para transferir datos dentro y fuera de las redes aisladas atacadas.
  • No hemos encontrado ningún caso real o presunto de transmisión física encubierta.
  • Más del 75% de los frameworks utilizaban archivos LNK maliciosos o archivos autorun en unidades USB para realizar tanto el compromiso inicial del sistema bajo una red aislada o para moverse lateralmente dentro de la red aislada.
  • Más de 10 vulnerabilidades de ejecución remota de código críticas relacionadas con LNK en Windows fueron descubiertas y luego parcheadas por Microsoft en los últimos 10 años.
Victimología, perfiles de atacantes, cronología
Anatomía de los sistemas de redes aisladas desde la perspectiva del malware
Malware, o un conjunto de componentes de un malware que actúan juntos (un framework), que implementa un mecanismo de comunicación externo entre un sistema de red aislado y el atacante. Esta comunicación puede ser bidireccional (comando y respuesta) o unidireccional (solo exfiltración de datos).
Vector de ejecución del lado conectado
Vector de ejecución inicial del lado de la red aislada
  • Ejecución automatizada: el código malicioso se ejecuta sin la intervención del usuario. Esto implica la explotación de alguna vulnerabilidad, la más famosa es CVE-2010-2568, también conocida como “Stuxnet LNK exploit”.
  • Ejecución no automatizada (activada sin saberlo): la ejecución del código malicioso depende de engañar a un usuario legítimo desprevenido para que ejecute el código malicioso en el sistema de destino. Esto se puede realizar, por ejemplo, colocando como señuelo en la unidad USB un documento malicioso o un troyano camuflado como instalador de software.
  • Ejecución no automatizada (realizada deliberadamente): el código malicioso está oculto en la unidad USB y debe ser ejecutado deliberadamente por un actor humano con acceso físico al sistema de destino.
Funcionalidades laterales
Canal de comunicación y exfiltración
Defendiendo las redes aisladas
Conclusión

En nuestro whitepaper describimos cómo operan los framework de malware para atacar redes aisladas, y proporcionamos una comparación de sus TTP más importantes. También proponemos una serie de técnicas de detección y mitigación para proteger las redes “air-gapped” de las principales técnicas utilizadas por todos los frameworks maliciosos conocidos públicamente hasta la fecha.

Utilizando como referencia información publicada por más de 10 organizaciones diferentes a lo largo de los años, y sumando algunos análisis ad hoc para aclarar o confirmar algunos detalles técnicos, pusimos los frameworks en perspectiva para ver qué es lo que la historia podría enseñarnos tanto para mejorar la seguridad de las redes aisladas como nuestra capacidad para detectar y mitigar futuros ataques.

Este estudio exhaustivo nos permitió identificar varias similitudes importantes en todos estos frameworks, incluso en aquellos que fueron creados con 15 años de diferencia. Enfocamos nuestra atención específicamente en los mecanismos de ejecución de malware utilizados tanto en el lado conectado como en el lado de las redes aisladas atacadas y en las funcionalidades del malware dentro de la red aislada (persistencia, reconocimiento, propagación, espionaje y —al menos en una caso—actividades de sabotaje), con especial atención en los canales de comunicación y exfiltración utilizados para sortear las barreras y mecanismos de control que son ejecutados en las redes aisladas. Esto también dio como resultado una estructura de análisis sistemático que puede reutilizarse para documentar malware dirigido a redes aisladas que se descubran en el futuro.

A pesar de algunas diferencias y matices entre todos los frameworks estudiados, nuestro análisis muestra cómo la mayoría difiere en muchos de esos aspectos solo desde una perspectiva de implementación, principalmente debido a las severas restricciones impuestas por los entornos aislados. Armados con esta información, destacaremos algunas oportunidades de detección específicas a partir de las técnicas reales que observamos en actividad.

Nuestro objetivo es convencer al lector de la importancia de tener todos los mecanismos de defensa adecuados para mitigar las técnicas utilizadas por prácticamente todos estos frameworks que se han observado en actividad, antes de comenzar a analizar las muchas teorías de técnicas de evasión de redes aisladas que han recibido mucha atención en los últimos años a pesar de que ninguna de ellas se utilizó en un ataque real o que se haya conocido públicamente.

Una red aislada es aquella que está físicamente aislada de cualquier otra red para aumentar su seguridad. El aislamiento es una técnica utilizada para proteger redes con los sistemas más sensibles y de mayor valor dentro de una organización, sistemas que naturalmente son de gran interés para numerosos atacantes, incluidos todos y cada uno de los grupos APT.

Podemos afirmar sin temor a contradecirnos que los actores de amenazas detrás de los frameworks de malware conocidos y diseñados para atacar redes aisladas pertenecen a la categoría de amenazas persistentes avanzadas (APT). A pesar de la variedad de actores de amenazas detrás de estos frameworks, todos compartían un propósito común: el espionaje.

Algunos frameworks han sido atribuidos a ciertos actores de amenazas bien definidos y conocidos:

En otros casos la atribución ha sido menos clara, especulativa o controvertida. Agent.BTZ, por ejemplo, ha sido atribuido a Turla, pero otros expertos no están tan convencidos de esto.

Finalmente, tenemos una trilogía de frameworks que constituyen nuestros casos especiales: estos frameworks fueron encontrados en la documentación de las filtraciones de Vault7 y allí se describe que han estado en funcionamiento en un rango de tiempo de 2013 a 2016; sin embargo, no hemos encontrado muestras activas para analizar de primera mano.

La siguiente imagen muestra el período de actividad de cada framework, junto el año en que se conocieron. Esto también es una muestra de lo difícil que es detectar este tipo de frameworks, ya que varios han estado activos durante muchos años antes de que se conocieran.

Tenga en cuenta que los períodos de actividad se basan en lo que se ha informado públicamente; en algunos casos, los investigadores no pudieron determinar un período preciso de actividad basado en hechos observables, sino que fueron aproximados o inferidos mediante el uso de algunas hipótesis razonables.

Figura 1. Período de actividad de todos los frameworks conocidos junto con el año de la primera aparición en un reporte público

El ataque y el compromiso de los sistemas en redes aisladas requieren que los atacantes desarrollen capacidades que permitan que sus herramientas se comuniquen a través de canales que no suelen ser necesarios en las operaciones normales. La razón es obvia: tienen que lidiar con el hecho de que estas redes están aisladas de Internet.

No existe una definición precisa de lo que es en realidad “air-gapped malware” o “malware para redes aisladas”, desde una perspectiva puramente técnica. Esto provocó algunas discusiones animadas internamente, hasta que finalmente acordamos, a los efectos de este documento, la siguiente definición de malware para redes aisladas:

Decidimos separar los frameworks en dos categorías muy amplias: conectados y sin conexión. La mayoría de los frameworks están diseñados para proporcionar conectividad de extremo a extremo completamente remota entre el atacante y los sistemas comprometidos dentro de la red aislada. A estos los llamamos “frameworks conectados “. El esquema operativo general es el siguiente:

Figura 2. Descripción general de los componentes y las acciones de un framework conectado diseñado para atacar redes aisladas

Los frameworks conectados más básicos solo tienen conectividad en línea con el atacante para fines de exfiltración de datos. Los más potentes admiten un protocolo de comunicación bidireccional (representado por las flechas amarillas). A través de un sistema comprometido del lado conectado el atacante envía comandos al malware ubicado en la red aislada. Esto se hace a través de un canal de comunicación encubierto que a menudo es colocado en una unidad USB. Esta característica otorga a los atacantes la capacidad de ejecutar de forma remota código arbitrario dentro de redes aisladas.

En los otros casos, más raros, el escenario de ataque no involucra ningún sistema conectado a Internet en absoluto. A estos los llamamos “frameworks sin conexión “. En estos casos, todo indica la presencia de un operador o colaborador en el lugar para realizar las acciones que habitualmente realiza la parte conectada de los frameworks conectados, como preparar la unidad USB maliciosa inicial responsable de la ejecución dentro de la red aislada, ejecutar el malware en el sistema aislado, extraer los datos exfiltrados de la unidad y enviar comandos adicionales al lado de la red aislada.

Figura 3. Descripción general de los componentes y acciones de un framework sin conexión diseñado para atacar redes aisladas

Con esas definiciones formales establecidas, podemos comparar las principales características que tienen en común todos los framworks.

En el caso de los frameworks conectados, el primer paso para comprometer con éxito la red aislada es lograr poner un pie adentro de un sistema que tenga conectividad a Internet. Cuando se trata de APT, no siempre es posible saber exactamente cómo sucedió el acceso inicial, pero para los casos que sí conocemos, los métodos observados no difieren mucho de lo que vemos en el malware general: correos electrónicos con archivos adjuntos maliciosos, enlaces o gusanos USB.

Este es uno de los elementos más interesantes que estudiamos: ¿cómo se las arreglan los atacantes en primer lugar para ejecutar código malicioso en un sistema aislado? Todos los frameworks han ideado sus propios métodos, pero todos tienen una cosa en común: sin excepción, usaban como arma unidades USB. La principal diferencia entre los frameworks conectados y sin conexión es en primer lugar la forma en que la unidad USB se utiliza como arma. Los frameworks conectados generalmente implementan un componente en el sistema conectado que monitoreará la inserción de nuevas unidades USB y que colocará automáticamente el código malicioso necesario para comprometer el sistema aislado. Los frameworks sin conexión, por otro lado, se basan en que los atacantes confeccionen intencionalmente su propia unidad USB. Lo que es interesante aquí es la variedad de técnicas utilizadas a lo largo del tiempo por estos frameworks para ejecutar su payload en el sistema de destino. Podemos clasificarlos en tres grandes categorías.

Tabla 1. Técnicas utilizadas para comprometer el primer sistema aislado

Analizamos las tres funcionalidades más importantes de los frameworks disponibles en el lado aislado: persistencia, actividad de reconocimiento y espionaje, y propagación y movimiento lateral. Esto puso en evidencia cómo los frameworks varían mucho en términos de objetivos operativos y complejidad: algunos están diseñados para realizar una acción maliciosa y huir, con tareas hardcodeadas para el robo de archivos y sin persistencia, mientras que otros implementan mecanismos de persistencia sofisticados y sigilosos, y mecanismos de propagación efectivos dentro del sistema aislado. Consulte la Sección 4.3 del whitepaper para conocer todos los detalles.

Esta es la característica más interesante de estudiar cuando se observa el malware que ataca redes aisladas. Anteriormente en este artículo aclaramos nuestra definición de “malware para redes aisladas ” y dividimos los frameworks para redes aisladas en dos categorías: conectados y sin conexión.

La diferencia desde el punto de vista de la comunicación y la exfiltración es significativa: los frameworks conectados requieren un canal de comunicación online con el tradicional C&C que conecte al atacante con el host comprometido del lado conectado, y un segundo canal sin conexión, que conecte el host comprometido del lado conectado con los sistemas aislados, como se muestra en la figura siguiente.

Figura 4. Canales de comunicación conectados y sin conexión en frameworks conectados

Por otro lado, la figura siguiente muestra cómo los frameworks sin conexión solo requieren el canal de comunicación sin conexión.

Figura 5. Canal de comunicación sin conexión en frameworks sin conexión

La parte medular del malware para redes aisladas y que lo define como tal es la presencia de un canal de comunicación sin conexión. Así es como el malware logra evadir la capa de seguridad que ofrece el aislamiento para transferir información de entrada y salida de la red atacada.

Un canal sin conexión puede verse como un protocolo de comunicación específico que se ejecuta desde un determinado medio de transmisión hacia un espacio aislado.

Una de las primeras cosas que me viene a la mente cuando se habla de ataques contra redes aisladas es cómo se puede sortear ese aislamiento. De hecho, periódicamente se publican nuevas investigaciones sobre medios de transmisión físicos encubiertos. Uno de los investigadores más prolíficos en ese dominio es sin duda Mordechai Guri, un investigador en ciberseguridad de la Universidad Ben-Gurion del Negev. Él y su equipo han demostrado la viabilidad de numerosas técnicas que permiten la transferencia de información a través de espacios aislados con varios niveles de complejidad respecto de la implementación de los ataques y el ancho de banda disponible.

Si bien ha habido supuestos avistamientos de ataques reales (in the wild) utilizando tales técnicas, ningún caso analizado por investigadores colegas ha sido divulgado públicamente. Prácticamente todos los frameworks maliciosos conocidos públicamente dirigidos a redes aisladas hasta la fecha utilizaban unidades USB como medio de transmisión físico para transferir información a través entornos aislados.

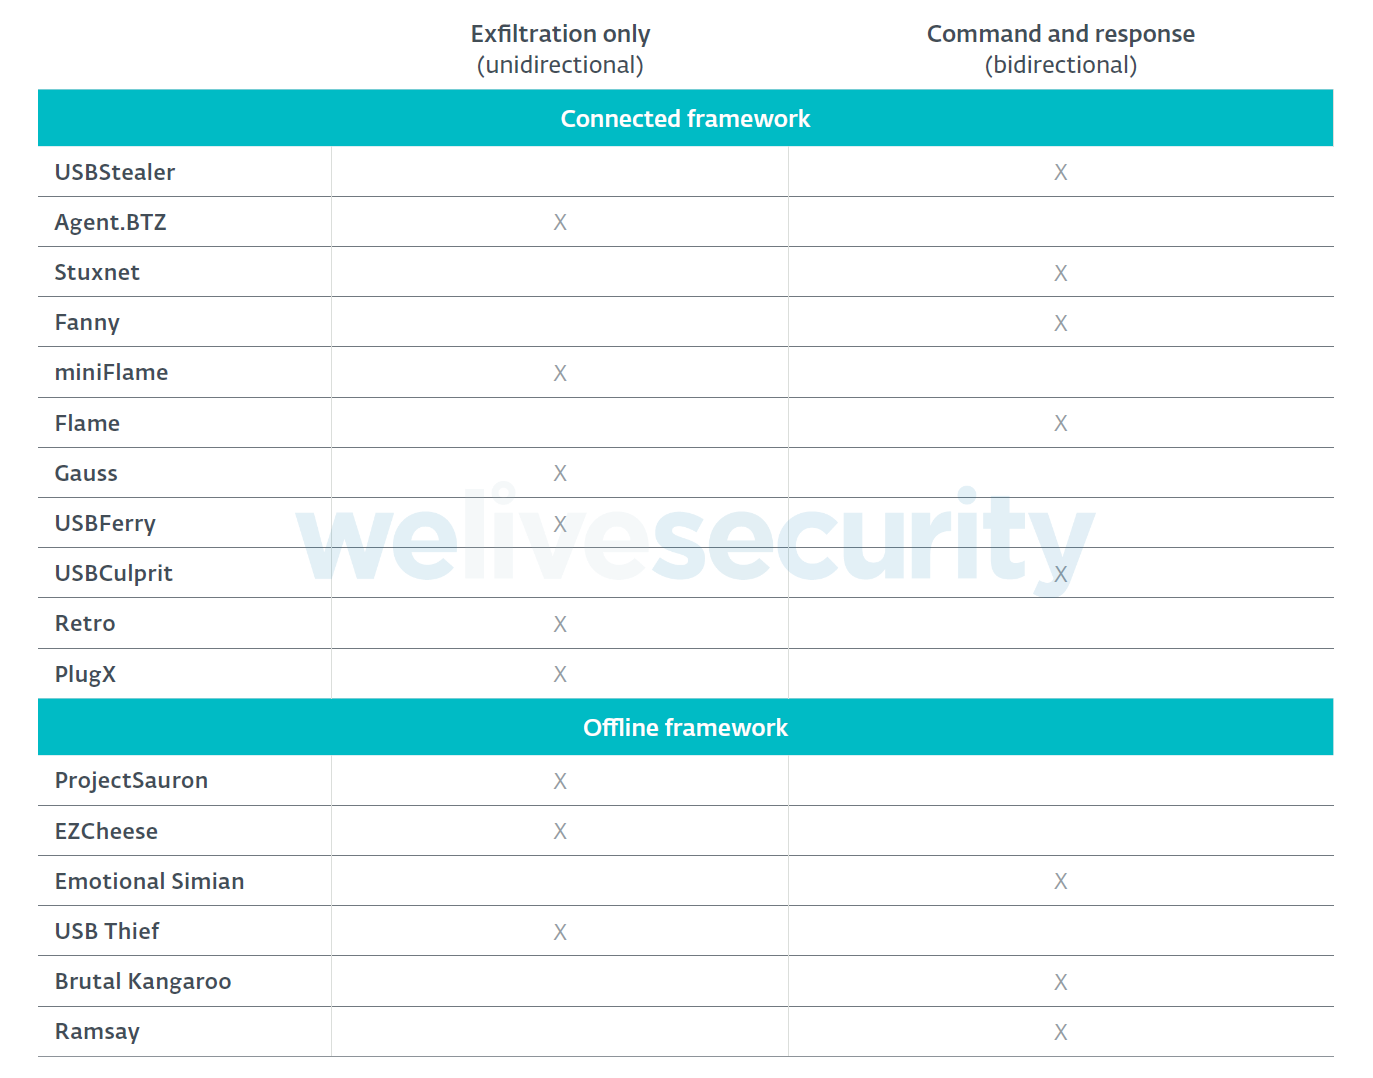
La siguiente tabla ilustra cómo aproximadamente la mitad de los frameworks solo implementan protocolos unidireccionales. En estos escenarios de ataque, la información solo puede fluir desde el sistema aislado comprometido hasta el atacante, y no al revés. Esto significa que el componente de malware que se ejecuta en el lado aislado no tiene ningún mecanismo de actualización o capacidad de backdoor y está diseñado para realizar tareas específicas codificadas, generalmente reconocimiento y robo de información, y luego exfiltrar la información al atacante a través de la unidad USB. El atacante no tiene forma alguna de enviar actualizaciones o comandos para controlar el sistema comprometido.

Los frameworks que implementan protocolos bidireccionales son más flexibles, ya que permiten al atacante tener un control mucho mejor sobre los hosts comprometidos aislados. Curiosamente, no todos los frameworks con protocolos bidireccionales hacen un uso completo de esta capacidad. De hecho, la mayoría implementa solo un pequeño conjunto de comandos no muy flexible, como robar archivos que coinciden con patrones específicos o ejecutar un archivo ejecutable específico presente en la unidad USB.

Tabla 2. Tipos de protocolos de comunicación sin conexión
No hace falta decir que defender las redes aisladas frente a los ciberataques es un tema muy complejo que involucra a varias disciplinas. Está lejos de nuestra intención afirmar que tenemos una solución mágica a este problema. Dicho esto, es valioso comprender cómo operan los frameworks en entornos aislados y derivar formas de detectar y bloquear actividades maliciosas comunes.

La sección 5 de nuestro whitepaper incluye ideas para detectar y bloquear actividades maliciosas que son comunes a una parte significativa de los frameworks estudiados. Ninguno de ellos es revolucionario, pero esperamos que nuestro enfoque basado en datos ayude a los defensores a priorizar sus mecanismos de defensa. En otras palabras, que los responsables de la seguridad primero implementen mecanismos de defensa contra lo que el malware ya conocido ha estado haciendo hasta ahora, antes de intentar bloquear técnicas que aún no se han utilizado.

Hemos visto cómo los frameworks se pueden dividir en dos categorías: marcos conectados, que se operan de forma totalmente remota, y marcos sin conexión, que dependen de un activo humano en el lugar. A pesar del uso de varias técnicas para violar el sistema aislados, para propagarse dentro de la red o para exfiltrar información robada, todos los frameworks comparten un objetivo común: espiar a su objetivo.

Descubrir y analizar este tipo de frameworks plantea desafíos únicos. A veces están compuestos por múltiples componentes que deben analizarse todos juntos para tener una imagen completa de cómo se están llevando a cabo realmente los ataques.

Además, los proveedores de seguridad como ESET confían en la telemetría para descubrir nuevas amenazas en los sistemas donde se ejecutan sus productos. Por definición, los sistemas que se ejecutan dentro de redes aisladas no envían dicha telemetría, lo que crea un punto ciego significativo que contribuye a aumentar el tiempo para el descubrimiento y detección de nuevo malware dirigido a redes aisladas.

Comprender cómo el malware ataca las redes aisladas puede ayudar a identificar y priorizar los mecanismos de detección y protección. Por ejemplo, vimos cómo todos los frameworks se basaban en unidades USB de una forma u otra para espiar los sistemas aislados, y ninguno de ellos usaba ningún otro tipo de canales de comunicación encubiertos contra los cuales las restricciones TEMPEST deberían implementarse.

Fuente: https://www.welivesecurity.com/la-es/2021/12/02/protegiendo-redes-aisladas-de-cibercriminales/

Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


El análisis de datos en banca: clave del crecimiento y de la seguridad para los usuarios


Auriga ha dado a conocer la importancia del análisis de los datos en la banca, claves en el crecimiento y en la seguridad de todos los usuarios. Y es que, los puntos de contacto de los clientes bancarios con sus entidades se han multiplicado en los últimos años.

La banca utiliza este importante activo no solo como un recurso adicional a sus fuentes de ingresos tradicionales, sino también como una herramienta imprescindible en la toma de decisiones, la oferta de servicios y la mejora de su modelo de negocio en general.

“El objetivo de Auriga es ayudar a los bancos a utilizar la analítica de datos de manera más inteligente para mejorar las experiencias omnicanal de los usuarios en la próxima generación de la banca física y en los despliegues de autoservicio digital”, explica Gaetano Ziri, Innovation Manager del proveedor internacional de soluciones tecnológicas para la banca omnicanal y el sector de pagos Auriga.
La seguridad gana gracias al análisis de datos

Puesto que la clave para la detección del fraude está entender la diferencia entre los comportamientos normales de gasto y las compras inusuales y fraudulentas, las tecnologías de análisis de datos están desempeñando un papel cada vez mayor en las estrategias de ciberseguridad de los bancos.

En este sentido mediante el análisis de red es posible rastrear una cuenta de empleado que se comporta de manera extraña después de hacer clic en un posible correo de phishing o que ha interaccionado con una nueva variante de malware.

La detección por IA y el machine learning permiten detectar y bloquear estos problemas instantáneamente, interviniendo en el ciberataque incluso antes de que pueda afectar negativamente a las operaciones comerciales.

La inteligencia artificial

La IA juega un papel clave para extraer y organizar los datos construyendo un ecosistema de información. Poner todos estos datos en contexto puede ayudar a mejorar los procesos de negocio y la operatividad.

El análisis de datos en banca: clave del crecimiento y de la seguridad para los usuarios

Utilizándola en conjunto con herramientas de machine learning los bancos pueden, por ejemplo, explotar datos sobre transacciones y movimientos de flujo para pronosticar tendencias de retiro de efectivo y depósitos, patrones dentro de las sucursales, así como tendencias de reciclaje del efectivo.

Para todo ello es fundamental la existencia de soluciones tecnológicas bancarias que integren funcionalidades de análisis de datos y que permitan a los bancos elaborar de manera fácil y organizada la cantidad de datos de que disponen.

LookWise Device Manager de Auriga

Ya existen soluciones de seguridad –como LookWise Device Manager de Auriga- que analizan datos de millones de incidentes cibernéticos y pueden discernir entre una transacción honesta y una fraudulenta y así determinar posibles amenazas.

Por otro lado, también hay otras que permiten anonimizar y encriptar los datos cuando no se están utilizando, garantizando el cumplimiento de las normativas de protección de datos.

Fuente: https://revistabyte.es/ciberseguridad/datos-banca/


Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


Enterprise Ireland reune a las empresas del sector de la ciberseguridad


Enterprise Ireland ha dado a conocer en su evento Cyber Security Innovation Series Eurozone cuáles son las últimas tendencias en ciberseguridad, así como las necesidades más demandadas por las grandes compañías que requieren de este tipo de servicios.

A medida que la tecnología y la sociedad han ido evolucionando, también lo han hecho las formas en las que las organizaciones pueden verse atacadas, y es por ello por lo que necesitan estar protegidas a lo que hoy en día se conoce como ciberataques.

“En el mundo de la seguridad digital hay que estar continuamente innovando: siempre aparecen nuevos ataques y nuevas brechas. Por esta razón Irlanda ofrece continuamente soluciones novedosas en este sector de la Ciberseguridad”, explica Raúl Marigorta, Market Advisor de Enterprise Ireland España.

Enterprise Ireland

Uno de los objetivos del trabajo de Enterprise Ireland es el asesoramiento a estas empresas en materia de exportación, a fin de potenciar su crecimiento y ampliar su red de negocio a distintos países.

Con este tipo de iniciativas, las empresas consiguen llevar a cabo relaciones que permiten ampliar contactos, conocer más empresas y entender en qué punto se haya su sector, de manera que puedan ganar aliados para expandir su negocio hacia otros puntos de la geografía europea.

Por otro lado, cabe destacar que Irlanda es uno de los principales motores para el crecimiento de estas empresas, algunas de ellas con el foco puesto en el mercado español. Irlanda da cobijo a más de 40 empresas multinacionales que ofrecen soluciones de ciberseguridad y más 60 empresas y start-ups autóctonas.

Empresas que lideran el sector

Empresas como Sedicii, Guardyoo, Tines, 4Securitas y Edgescan, han estado presentes durante este encuentro. Además, cabe de destacar que algunas de ellas ya operan en España. Teniendo en cuenta este contexto, resulta comprensible cómo favorecer relaciones mediante eventos de este tipo cobra gran importancia para el crecimiento de las empresas.

Sedicii, con base en Santa Cruz de Tenerife, se encuentra desarrollando un nuevo enfoque para los datos sensibles y la identidad y actualmente, entre otros partners, trabaja junto a Caixa Bank.

Enterprise Ireland ha reunido a las empresas del sector de la ciberseguridad en el evento Cyber Security Innovation Series Eurozone

En el caso de Guardyoo, la empresa ha realizado una campaña para formar a CEOs en la exposición al riesgo de ciberataques y asegurarse de que las personas al mando de las compañías tengan una formación correcta que les permita saber si su equipo de IT está al tanto de los distintos riesgos cibernéticos.

Por otro lado, Tines, fundada en 2018 por dos ingenieros en ciberseguridad, ha conseguido crecer de manera exponencial en estos últimos años hasta llegar al punto de poder brindar sus servicios a otras compañías de gran relevancia como Sophos, Kayak, McKesson o el Banco de Irlanda.

En el caso de 4Securitas, formó parte del programa de desarrollo de start-ups de Enterprise Ireland, a su vez socio inversor, y que no ha dudado en ningún momento de acompañar a la misma a través de las diferentes etapas en las que ha podido crecer y desarrollarse desde su creación en 2017.

Por último, Edgescan se encarga de ofrecer soluciones de seguridad en la nube, en red y aplicaciones web que ayudan a los equipos encargados de la ciberseguridad a minimizar riesgos y costes de los clientes con los que operan.

Fuente: http://revistabyte.es/ciberseguridad/enterprise-ireland/


Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


jueves, 2 de diciembre de 2021

Ciberseguridad, el nuevo reto que debemos tener en cuenta en nuestras finanzas


Malware, suplantación de identidad (phishing), ataque de denegación de servicio, ataque de contraseña… La digitalización de la sociedad y de la economía es sinónimo de hackeo y vulneración online para empresas y usuarios particulares. Las cadenas de seguridad en los procesos digitales son cada vez mayores para defenderse de la ciberdelincuencia. La ciberseguridad es una temática de inversión actual y de futuro, cada vez más presente en las carteras.

La firma Gartner proyecta al cierre de 2021 un gasto mundial de 150.400 millones de dólares en seguridad de la información y en tecnología y servicios de gestión de riesgos, un 12,4% más respecto a 2020. "Estamos viendo las primeras señales del mercado de una creciente automatización y una mayor adopción de tecnologías de aprendizaje automático en apoyo de la seguridad de la IA. Para combatir los ataques, las organizaciones ampliarán y estandarizarán las actividades de respuesta y detección de amenazas", señala Lawrence Pingree, vicepresidente de investigación de Gartner.

Las compañías financieras, uno de los sectores que maneja datos personales más delicados de clientes, también reconocen el avance imparable de la ciberseguridad en el mundo corporativo. "Creemos que la inversión en ciberseguridad seguirá creciendo en los próximos años de la mano del proceso de digitalización de la economía, construyendo una temática de inversión muy atractiva para los inversores", señalaba recientemente Singular Bank en una publicación en Finect.

Mathieu Roli, cogerente del fondo Thematics Safety Fund de Natixis IM, señaló en una de las últimas ediciones de Finect BIOS que "la seguridad es una necesidad humana primaria y una de las prioridades más importantes para los líderes empresariales y políticos". Los últimos gastos que las empresas están dispuestas a recortar son aquellos relacionados con la seguridad, detalla Roli.

"Si se reducen los gastos de seguridad física, cualquiera podría entrar en las oficinas de la empresa. Las empresas tampoco van a recortar gastos de ciberseguridad, porque se arriesgan a una doble penalización en caso de piratería: la compañía verá su reputación manchada pero también recibe una multa de hasta 20 millones de euros o del 4% de sus ingresos, según la regulación europea", valora el responsable de Natixis IM.

Invertir en ciberseguridad

Los fabricantes y distribuidores de fondos se han sumado a la idea de que la ciberseguridad es una megatendencia de inversión para los próximos años. Las gestoras han lanzado al mercado distintos vehículos para tomar posiciones en esta temática. Uno de ellos es el citado fondo de gestión activa Natixis International Funds - Thematics Safety Fund, que acumula una rentabilidad del 20% este 2021.

Rubén Santín, asesor financiero de Mapfre Gestión Patrimonial, señala en Finect que esta opción "nos ofrece diversificación dentro de un perfil arriesgado". El asesor de Mapfre destaca la variedad de sectores en los que invierte este producto: seguridad física y alimentaria, software de seguridad en internet, seguridad de las telecomunicaciones y de hardware informático, seguridad de acceso e identificación…

Otras de las principales casas de gestión de activos también ofrecen fondos mutuos de gestión activa centrados en esta temática novedosa. El Credit Suisse Security Equity Fund invierte en una cartera de valores de renta variable (empresas) que operan en los sectores de tecnología, salud e industria. Son firmas que ofrecen productos y servicios relacionados con la prevención y protección de la salud y seguridad medioambiental, seguridad de tecnologías de la información, transporte y prevención de delitos. Fortinet y Zscaler, compañías destacadas del mundo de la seguridad digital, son dos de los valores con más peso en el portfolio del fondo de Credit Suisse.

El banco de inversión suizo Pictet también tiene en el mercado un vehículo de renta variable enfocado en la ciberseguridad. Los gestores del Pictet-Security invierten en compañías de todo el mundo que desarrollan su actividad en los campos de la seguridad de sistemas informáticos, internet, acceso e identificaciones, entorno laboral o defensa del Estado. El fondo acumula un rendimiento de casi el 30% este año e invierte en valores como Palo Alto Networks y Paypal Holdings.

Allianz Global Investors ha sido una de las últimas casas de gestión de activos en sumarse a la inversión en ciberseguridad. El pasado febrero comenzó a comercializar el fondo Allianz Cyber Security, un producto para invertir en compañías de este ramo (Microsoft, Fortinet). Entre febrero y octubre la gestora ha sacado al vehículo un retorno que supera en 4 puntos porcentuales al de su índice de referencia, el MSCI AC World (ACWI) Information Technology Total Return Net (22,4% frente a 18,6%).

También con fondos cotizados

Los inversores también pueden posicionarse en esta megatendencia a través de la gestión pasiva. Los fondos cotizados o ETFs son un híbrido entre fondos y acciones. "Reúnen la diversificación que ofrece la cartera del fondo con la flexibilidad de poder entrar y salir con una simple operación en Bolsa", explican desde la Bolsa de Madrid. Suponen, en definitiva, invertir en una cesta de valores (igual que en un fondo al uso) cotizando en Bolsa (como una acción).

Entre los ETF que invierten en esta temática se encuentran el First Trust NASDAQ Cybersecurity ETF, ETFMG Prime Cyber Security ETF o el L&G Cyber Security.

Fuente: https://www.eleconomista.es/empresas-finanzas/noticias/11504123/12/21/Ciberseguridad-el-nuevo-reto-que-debemos-tener-en-cuenta-en-nuestras-finanzas.html


Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


Fortinet Secure SD-WAN se integra con Microsoft Azure Virtual WAN


La alianza entre Fortinet y Microsoft permite asegurar tráfico de red “hacia, entre y dentro” de despliegues cloud.

Fortinet amplía su colaboración con Microsoft para integrar FortiGate-VM y Fortinet Secure SD-WAN con Microsoft Azure Virtual WAN.

Esta integración ayudará a profesionales de TI a configurar la red y la seguridad en la nube de Microsoft.

La alianza entre Fortinet y Microsoft promete seguridad avanzada para el tráfico WAN virtual, interconexión segura de aplicaciones y cargas de trabajo entre nubes, protección para cualquier aplicación en cualquier nube y despliegues a golpe de clic.

Los clientes podrán aplicar políticas de seguridad avanzadas al tráfico de la WAN virtual y ampliar Secure SD-WAN en el hub WAN virtual de Azure.

El resultado debería ser una experiencia de migración al cloud y a SD-WAN simplificada, automatizada y segura.

“Este partnership con Microsoft Azure ofrece a nuestros clientes conjuntos lo mejor de ambos mundos, combinando la infraestructura segura de Azure con las capacidades de firewall de próxima generación líder en la industria de Fortinet y la mejor solución Secure SD-WAN de su clase”, comenta John Maddison, CMO de Fortinet.

“La integración de FortiGate-VM amplía la arquitectura Security Fabric de Fortinet en Azure Virtual WAN y mejora nuestra capacidad para asegurar cualquier aplicación en cualquier nube y para asegurar la entrada a la nube, entre ella y dentro de ella”, indica.

Erin Chapple, vicepresidente corporativo de Azure Core Products & Design en Microsoft, destaca la entrega de “nuevas opciones para asegurar el tráfico de red hacia, entre y dentro de los despliegues en la nube gracias a la integración de FortiGate-VM de Fortinet con Microsoft Azure Virtual WAN”.

Fuente: https://www.silicon.es/fortinet-secure-sd-wan-se-integra-con-microsoft-azure-virtual-wan-2448880


Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


EL FBI YA PUEDE VIGILAR LAS CONVERSACIONES DE USUARIOS DE IMESSENGER, INSTAGRAM Y WHATSAPP EN TIEMPO REAL


Un documento de capacitación del Buró Federal de Investigaciones (FBI) filtrado recientemente muestra que las fuerzas del orden en E.U. pueden obtener acceso limitado al contenido de los mensajes en servicios de mensajería supuestamente cifrados, incluyendo WhatsApp,  iMessage y Line, aunque no pueden acceder a los de plataformas como Signal, Telegram, Threema, Viber, WeChat y Wickr.

El documento fue obtenido por la organización no gubernamental Property of the People, enfocada en la transparencia gubernamental, y parece contener consejos de capacitación sobre qué tipo de datos pueden obtener los agentes mediante requerimientos legales presentados a las plataformas mencionadas.

El documento fue elaborado a inicios de 2021 y podría decirse que es una forma sintetizada de presentar información conocida por los agentes policiales y algunos activistas en favor de la privacidad, brindando a las fuerzas del orden un detallado esquema sobre el tipo de información que pueden obtener de una empresa tecnológica durante la investigación de diversos casos criminales.

Este acceso no es abierto a toda la información resguardada por los operadores de las plataformas de mensajería y está sujeto a la aprobación de un juez, aunque este no deja de ser un hecho preocupante para los usuarios de estos servicios. A continuación se muestra de forma sintetizada la información contenida en el documento expuesto:

  • iMessage: Acceso limitado al contenido de los mensajes e información básica del usuario investigado. Además, las fuerzas del orden pueden acceder a las copias de seguridad del usuario y obtener mensajes almacenados en iCloud
  • Line: Acceso a contenido limitado de los mensajes e información ingresada a la plataforma por el usuario investigado, incluyendo nombre de usuario, foto de perfil, dirección email, número telefónico y fecha de registro. Presentando una orden judicial, los agentes también podrán acceder a hasta 7 días de chats del usuario, siempre y cuando el usuario no tenga el cifrado de extremo a extremo habilitado; este acceso no incluye videos, imágenes, detalles de ubicación y notas de voz
  • WhatsApp: Los agentes pueden solicitar acceso a contenido limitado de los mensajes y a los registros básicos del usuario investigado. Presentando una orden de búsqueda, las fuerzas del orden pueden acceder a la lista de contactos del usuario y a información sobre usuarios bloqueados, además de acceso a copias de seguridad y metadatos sobre los mensajes del usuario
  • Signal: Sin acceso al contenido de los mensajes; los agentes solo pueden obtener datos como fecha y hora del registro de la cuenta y último inicio de sesión
  • Telegram: Sin acceso al contenido de los mensajes ni otros detalles confidenciales. Solo en investigaciones de terrorismo, Telegram puede entregar a las autoridades la dirección IP y el número telefónico asociado a una cuenta
  • Threema: Sin acceso al contenido de los mensajes. Threema solo puede entregar a las fuerzas del orden hashing del número telefónico y dirección email proporcionados por el usuario al crear su cuenta, además de fecha de creación de la cuenta y hora del último inicio de sesión
  • Viber: Sin acceso al contenido de los mensajes. Las autoridades pueden presentar una orden para obtener algunos datos sobre el registro de la cuenta, incluyendo número telefónico y dirección IP asociada al usuario, además de acceder a metadatos sobre los mensajes
  • WeChat: Este servicio solo acepta citaciones y cartas de conservación de cuentas bajo investigación, aunque al ser una plataforma establecida en China no entrega registro alguno de cuentas creadas en territorio chino. En caso de cuentas creadas fuera de China, puede entregar registros básicos como nombre de usuario, dirección IP, número telefónico y dirección email
  • Wickr: Presentando una orden, los agentes pueden obtener acceso a información básica de un usuario investigado, incluyendo fecha y hora de creación de una cuenta, dispositivos del usuario, último inicio de sesión, total de mensajes enviados, imagen de perfil y otros registros sobre acciones en la plataforma (agregar/eliminar usuarios, suspensión de uso, etc.)

Si bien otras plataformas pueden entregar registros sobre cuentas específicas, no son tan permisivas como las mencionadas anteriormente. A continuación se muestran otros servicios de mensajería que pueden ser llamados por las fuerzas del orden y el tipo de información que entregan a las autoridades:

Para conocer más sobre riesgos de seguridad informática, malware, vulnerabilidades y tecnologías de la información, no dude en ingresar al sitio web del Instituto Internacional de Seguridad Cibernética (IICS).

Fuente: https://noticiasseguridad.com/seguridad-informatica/el-fbi-ya-puede-vigilar-las-conversaciones-de-usuarios-de-imessenger-instagram-y-whatsapp-en-tiempo-real/

Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


Ni WhatsApp, ni Chrome, ni Google: así son los móviles de los expertos informáticos


La Universitat Oberta de Catalunya ha dado a conocer cómo son los móviles de los expertos informáticos, los cuales en muchos casos, rechazan herramientas como WhatsApp, Chrome o Facebook para proteger sus datos y se ponen a cubierto usando otras aplicaciones.

Quelic Berga, Profesor de los Estudios de Informática, Multimedia y Telecomunicación de la UOC junto con César Córcoles, Profesor de los Estudios de Informática, Multimedia y Telecomunicación de la UOC han hablado sobre estas herramientas.


“Los especialistas tienden a instalar herramientas menos populares, ya que cada una supone un riesgo potencial para la seguridad y la privacidad. Cientos de aplicaciones utilizan datos de los usuarios pese a que estos no permitan el acceso de manera específica”, explica César Córcoles.

WhatsApp

Una de las aplicaciones más descargadas, la tercera a escala global, es WhatsApp, aunque en los últimos meses Telegram ha aumentado su número de usuarios. Este cambio, que muchas personas hacían en un intento de evitar que sus comunicaciones fueran recopiladas por el gigante estadounidense “no acaba de resolver el problema”, según explica Berga.

“Solo descentraliza los datos, y hace que lo que antes solo recogía WhatsApp desde Estados Unidos ahora no sea completo, porque hay una parte que se recoge vía Telegram desde Rusia”.

Otra opción es cambiar a otra plataforma, como Signal. “Merece mi máximo respeto porque el código es abierto y porque detrás hay una fundación sin ánimo de lucro”, afirma. Para Córcoles, lo fundamental es “no entregar todas nuestras conversaciones a un solo proveedor” y apuesta por “diversificar” como una “buena estrategia para reducir nuestros riesgos”.

Navegadores web: ¿Firefox o Chrome?

La elección del navegador con el que buscamos y operamos en internet cada día también es importante. “Soy usuario de Firefox y hago lo posible por evitar Chrome. Algo creado por una empresa que obtiene la mayoría de sus ingresos de la publicidad no me parece la mejor herramienta para proteger mi privacidad cuando navego por la web”, afirma el director del máster universitario de Desarrollo de Sitios y Aplicaciones Web.

Ni WhatsApp, ni Chrome, ni Google, así son los móviles de los expertos informáticos

El profesor de la UOC advierte de que el concepto de “gratuidad” se puede confundir con “generosidad” a la hora de poder descargar o utilizar una aplicación o servicio web. “El intento de fidelizar, captar la atención, recoger datos o complementar un proceso más complejo nada tiene que ver con la bondad”, expone, al contrario que las licencias de contenidos libres, Creative Commons o software libre, que sí son altruistas, añade.

En general, el experto considera que hace falta mayor divulgación sobre conceptos “básicos” de informática y seguridad para el gran público. “Sería muy apropiado que se explicara después de comer, en los 15 minutos de programas de televisión dedicados a recetas de cocina”, ejemplifica.

Repaso de términos y condiciones

¿Qué podemos hacer para aprender de los que más saben de informática? Una opción es utilizar aplicaciones alternativas. Berga recomienda usar F-Droid para encontrar aplicaciones libres, y Córcoles añade el “repaso” de los permisos que damos al descargar o entrar en una de ellas.

Ambos advierten de los peligros de ofrecer datos biométricos o de voz porque no se pueden modificar a posteriori. “Una vez que le hemos dado la imagen de nuestra huella dactilar o de nuestra retina a alguien, no nos podemos echar atrás”, especifica el director del máster, que plantea hacerlo solo a empresas en las que tengamos “una confianza absoluta”.

Fuente: https://revistabyte.es/ciberseguridad/informaticos-google/

Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


Ciberseguridad en la Mesa del Directorio: De los "Bits y Bytes" al Valor del Negocio en LATAM

  La tecnología ha dejado de ser una simple área de soporte para convertirse en la columna vertebral que sostiene cada proceso, transacción ...