miércoles, 17 de abril de 2024

Aumentan los ciberataques: más del 60% de las empresas mexicanas aseguraron haber sufrido vulneraciones en 2023

Los equipos de ciberseguridad revelaron un mayor estrés relacionado con el trabajo en los últimos años.

ManageEngine, la división de gestión de TI empresarial de Zoho Corp., anunció hoy los resultados de su reciente estudio El estado de la ciberseguridad Latinoamérica 2024, el cual se llevó a cabo con profesionales y tomadores de decisiones en ciberseguridad de empresas de México, Brasil, Colombia y Argentina. Los hallazgos revelaron algunas tendencias de seguridad clave e información sobre desafíos importantes que enfrentan los profesionales de la ciberseguridad en el país.

Según la encuesta en 2023, un 65% de los encuestados en México reconoció que sus empresas enfrentaron un aumento en las violaciones de ciberseguridad en comparación con años anteriores. De las regiones encuestadas, México reportó el mayor número de infracciones. Sin embargo, a pesar del aumento, los ataques que provocaron pérdidas financieras importantes siguieron siendo relativamente bajos.

Cómo afrontar el estrés en medio de amenazas emergentes

La frecuencia de los ataques a la ciberseguridad, agravada por la aparición de amenazas habilitadas por IA generativa, ha intensificado la carga para los profesionales de la ciberseguridad. A pesar de esto, los encuestados mexicanos reportaron niveles de estrés comparativamente más bajos (59%) que el resto de los países encuestados, atribuyéndolo a las oportunidades que brindan sus empresas para mejorar las habilidades en ciberseguridad. Los encuestados revelaron que sus empresas brindaban oportunidades para mejorar sus habilidades en ciberseguridad con frecuencia (42%) y constantemente (38%).

"Estos hallazgos son un recordatorio de la evolución de las amenazas y desafíos de ciberseguridad que enfrentan las empresas en México", dijo Andrés Mendoza, director técnico para LATAM y el sur de Europa de ManageEngine. "A medida que las ciberamenazas continúan proliferando, es esencial para nosotros pensar más allá de los paradigmas de seguridad tradicionales, adoptar marcos integrales de ciberseguridad y explorar estrategias innovadoras para anticiparnos a las tendencias emergentes, salvaguardando la confianza que los clientes depositan en la organización".

Redefiniendo la ciberseguridad con IA

El estudio también destaca el nivel de confianza que los profesionales de la ciberseguridad depositan en la IA. El 84% de los encuestados afirmó confiar en la IA para implementar cambios adecuados, manejar respuestas a ataques y realizar otras tareas sin la necesidad de una revisión manual antes de la implementación. Este sentimiento puede estar estrechamente asociado con el desafío actual que presenta la falta de profesionales experimentados y equipos con poco personal.

El 85% también considera que una entidad independiente es esencial para garantizar la confiabilidad de la IA con fines de ciberseguridad. Además, hay un cambio notable hacia soluciones de seguridad impulsadas por IA: el 88% de los encuestados asegura que más de la mitad de las soluciones de ciberseguridad de su organización utilizarán IA en 2024.

"En el panorama digital actual, la ciberseguridad ya no es solo una cuestión de TI sino una necesidad estratégica para que las empresas prosperen. Ver el notable cambio hacia soluciones de seguridad impulsadas por IA en México es realmente emocionante, lo que indica una creciente dependencia de tecnologías avanzadas para combatir la evolución de amenazas de manera efectiva", dijo Subin George, gerente de operaciones regionales para LATAM de ManageEngine. "La clave ahora es implementar protocolos de seguridad sólidos y soluciones integrales y, lo más importante, fomentar una cultura de concienciación sobre la ciberseguridad entre los empleados. Al incorporarla en la cultura de cualquier organización, podemos mitigar eficazmente el riesgo de ciberamenazas".

La influencia de los requisitos de los seguros cibernéticos en el cumplimiento normativo

Con el aumento de los ciberataques, una tendencia positiva revelada en el estudio fue la creciente importancia del seguro de ciberseguridad en el país. El 65% de los encuestados confirmó que sus organizaciones han presentado exitosamente reclamaciones de seguros de ciberseguridad.

La encuesta también reveló que el cumplimiento de las leyes de protección de datos es el principal requisito para la adquisición de seguros; esto ha fomentado un impacto positivo en las empresas mexicanas. La mayoría de los encuestados (77%) afirmó que sus empresas cumplen actualmente con las normas de protección de datos locales e internacionales. Un 21% adicional también afirma que cumplirá las normas a finales de 2024.

Metodología de la encuesta

ManageEngine a través de la agencia independiente de investigación de mercado Dimensional Research, realizó un estudio en América Latina. Encuestó a 705 ejecutivos calificados y profesionales de seguridad de pequeñas y grandes empresas de Brasil, México, Colombia y Argentina. Los participantes tenían responsabilidades directas relacionadas con la protección y la estrategia de ciberseguridad. Entre ellos, 200 encuestados también consideraban el cumplimiento como un aspecto central de sus funciones laborales. Específicamente, en México se encuestó a 200 personas.

Acerca de ManageEngine

ManageEngine es una división de Zoho Corporation que ofrece soluciones integrales de gestión de operaciones de seguridad y TI locales y nativas de la nube para organizaciones globales y proveedores de servicios gestionados. Las empresas establecidas y emergentes, incluidas nueve de cada 10 organizaciones Fortune 100, confían en las herramientas de administración de TI en tiempo real de ManageEngine para garantizar el rendimiento óptimo de su infraestructura de TI, incluidas redes, servidores, aplicaciones, terminales y más. ManageEngine tiene 18 centros de datos, 20 oficinas y más de 200 socios de canal en todo el mundo para ayudar a las organizaciones a alinear estrechamente sus negocios con TI. Para obtener más información, visite el sitio de la empresa, siga el blog de la empresa y conéctese en LinkedIn, Facebook, Instagram y X (anteriormente Twitter). 

Fuente: manageengine.com
viernes, 12 de abril de 2024

CÓMO ENCONTRAR LOS CERTIFICADOS OCULTOS DE SU EMPRESA

 A estas alturas ya no debería haber duda sobre por qué tener una visibilidad centralizada de sus activos criptográficos es fundamental para garantizar la confianza digital. Si, por el motivo que sea, no le afecta el goteo continuo de interrupciones y brechas de datos derivados de certificados TLS caducados o mal protegidos que tanto estrago han causado en los últimos años, quizás sí le impresione el número de certificados que tiene que gestionar la empresa media: según un estudio de DigiCert de 2021, estaríamos hablando de 50 000 certificados de servidor por término medio.

Y esta desproporcionada cifra no incluye todos los certificados de dispositivo ni de usuario que necesitan las empresas además de esos certificados de servidor, y tampoco el número cada vez mayor de casos de uso de los certificados digitales ni el consiguiente crecimiento exponencial de certificados TLS en general.

Por si fuera poco, los certificados pueden ocultarse en cualquier parte de su entorno de TI. Para que se haga una idea, aquí tiene una lista de algunos lugares donde podría encontrarlos:


Casi la mitad de las empresas que analizamos en nuestro estudio encontraron lo que llamamos certificados «fraudulentos» que se habían instalado sin el conocimiento del departamento de TI y que, por lo tanto, a día de hoy no se gestionan. Lo más probable es que la suya también tenga decenas de miles de certificados ocultos de los que no tiene constancia.

De ahí la importancia de que su organización lleve un inventario completo de todos sus certificados y de que este se actualice constantemente. Para lograrlo, necesita poder detectar todos y cada uno de estos certificados independientemente de cómo se utilicen, a quién pertenezcan o dónde estén ubicados.

No basta con que una solución de gestión del ciclo de vida de los certificados (CLM) se limite a asegurar que es capaz de detectar certificados: una solución de CLM eficaz también debe ofrecer diferentes mecanismos para hacerlo, porque lo cierto es que existen varias maneras de realizar esta tarea tan primordial.

¿Cuáles son esas formas en las que una solución de CLM eficaz debería poder detectar los certificados? Veamos algunas de ellas.

Integración con CertCentral y DigiCert® ONE CA Manager

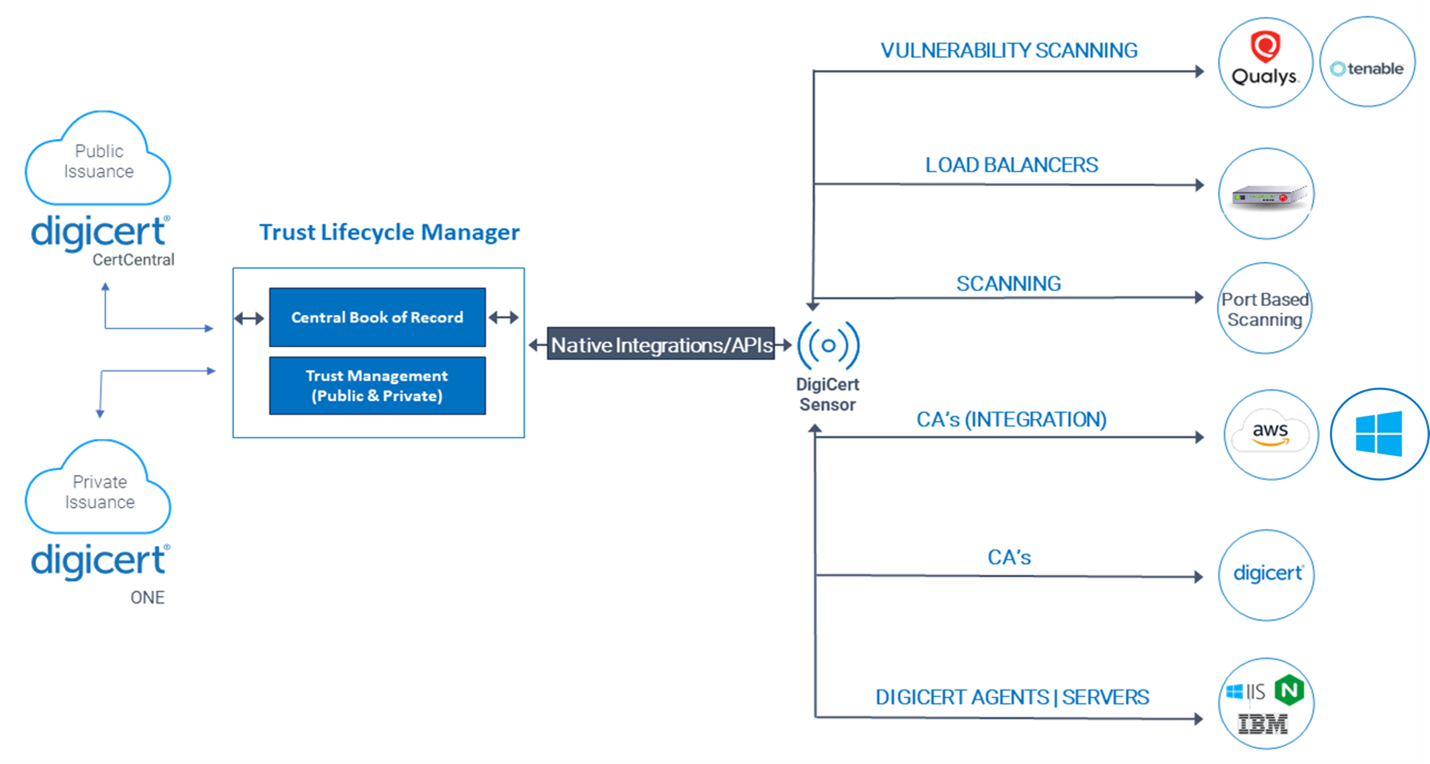
A primera vista, la forma más obvia de que una solución de CLM detecte los certificados es mediante una integración estrecha con la autoridad de certificación (CA) que la desarrolló. DigiCert® Trust Lifecycle Manager detecta certificados públicos emitidos por CertCentral® de DigiCert y certificados privados emitidos por DigiCert ONE CA Manager. Esta integración optimiza la gestión del ciclo de vida de los certificados desde la emisión hasta la centralización, lo que le permite detectar estos certificados fácilmente. Esta capacidad tan completa es algo que la mayoría de proveedores de CLM compatibles con cualquier CA no ofrecen, y algo en lo que pensar si ya es cliente de CertCentral.

Integraciones con CA de terceros

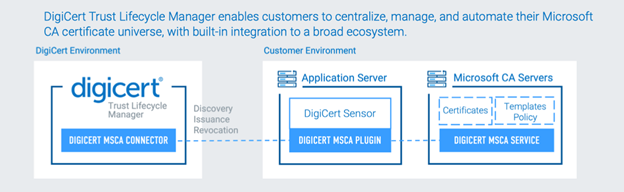
Por supuesto, DigiCert no es el único emisor de certificados que existe. Sería difícil encontrar una empresa de la lista Global 2000 que no tenga en su entorno uno de Microsoft CA (y quien dice uno, dice veinte). Además, ahora que cada vez más empresas migran gran parte de su infraestructura a la nube, muchas cuentan también con certificados emitidos desde AWS Private CA, entre otros. Esto significa que necesita un sistema para encontrar los certificados emitidos desde estas CA, de modo que puedan importarse y catalogarse en su
inventario de certificados central.

La mayoría de las soluciones basadas en CA no detectan aquellos certificados que no se hayan originado en ellas, un aspecto que los proveedores de soluciones antiguas compatibles con cualquier CA utilizan como argumento de venta insistentemente. Sin embargo, DigiCert Trust Lifecycle Manager es diferente porque, a pesar de ser una solución basada en la CA, es compatible con cualquier CA; una integración perfecta y extremadamente útil.

DigiCert Trust Lifecycle Manager no se limita a desenterrar certificados emitidos por otras CA, sino que, una vez importados al inventario de certificados, le permite aplicarles etiquetas que los identifiquen, así como opciones de automatización y filtrado predeterminadas. 

How Trust Lifecycle Manager works with Microsoft CA servers

Figura 1: Cómo funciona Trust Lifecycle Manager con los servidores de Microsoft CA

Análisis basado en puertos

El análisis basado en puertos es el método más básico para detectar certificados que no provienen directamente de una CA. Una solución de CLM coloca un sensor en su entorno de TI y se encarga del arduo trabajo de buscar los certificados. Puede especificar los puertos que desea analizar o un rango de direcciones IP (tanto locales como en la nube) para identificar los activos, incluidos servicios activos y certificados asociados a una dirección IPV4. Con este análisis, se asegura de que sus certificados sean seguros, estén bien gestionados y cumplan la normativa del sector. Además, se garantiza la integridad en la infraestructura de red de su empresa.

Las funciones de análisis basado en puertos de DigiCert Trust Lifecycle Manager permiten encontrar numerosos certificados, pero para detectar otros, como los que se encuentran en equilibradores de carga y servidores web, hacen falta herramientas adicionales.

Uso de sensores para encontrar certificados en equilibradores de carga

Por sí solo, el análisis basado en puertos detecta puertos abiertos y servicios en ejecución en un equilibrador de carga, pero no sirve para detectar los certificados TLS en sí, ya que los equilibradores de carga finalizan las conexiones TLS y, a continuación, redirigen el tráfico a los servidores de backend. Como estos puertos no están expuestos, hacen falta sensores para supervisar el tráfico de la red en puntos estratégicos de la misma y para analizarlo según vaya pasando por dichos puntos. Con los datos de este handshake, se pueden identificar los certificados que se están utilizando en los servidores que hay detrás de sus equilibradores de carga, lo que le permite verlos y sincronizarlos en su
inventario central.

DigiCert Trust Lifecycle Manager utiliza sus sensores para automatizar los certificados en los equilibradores de carga, algo que resulta esencial si tenemos en cuenta el elevado número de certificados que se suelen asociar a los equilibradores de carga. Su infraestructura no solo garantiza que pasen a formar parte de su inventario de certificados, sino que además identifica otros certificados que puedan estar presentes en estos complejos entornos.

Importación por medio de agentes

Algunos certificados, como los instalados en servidores web de Microsoft IIS o Apache, no se pueden detectar con el análisis basado en puertos. Para hacerlo, es necesario instalar directamente en esos servidores agentes que puedan recopilar información específica sobre dichos certificados (p. ej., las fechas de caducidad y los dominios asociados) e incorporar esos datos a su inventario central.

DigiCert Trust Lifecycle Manager proporciona estos agentes y le ofrece la flexibilidad que necesita para detectar este tipo de certificados que otros métodos pasan por alto. Además, los agentes de nuestra solución ofrecen la autenticación interna necesaria para que ninguna fuente externa entre en contacto con sus servidores.

Uso de las herramientas existentes de detección de vulnerabilidades

Todos los mecanismos de detección que hemos mencionado son necesarios para crear y mantener un inventario de certificados central que se actualice constantemente. Sin embargo, numerosas empresas, y sobre todo las de la lista Fortune 500, utilizan soluciones de gestión de vulnerabilidades como Qualys o Tenable que pueden detectar vulnerabilidades en la mayoría de los activos conectados a la red —servidores físicos y virtuales, routers y conmutadores, instancias en la nube, contenedores e incluso dispositivos IoT como impresoras multifunción— y prefieren aprovechar esta infraestructura que ya tienen implementada para buscar los certificados digitales presentes en su entorno.

Estas soluciones de detección de vulnerabilidades ya analizan cada rincón de la red para crear y mantener un inventario y mapa completos del entorno de la empresa. DigiCert Trust Lifecycle Manager le permite aprovechar los datos existentes para elaborar inmediatamente un inventario de certificados completo, con lo que se ahorrará sobrecargas en la red y el riesgo de añadir una complejidad innecesaria al trabajo de los equipos de SecOps. Esta integración también garantiza que exista un registro exhaustivo de los activos criptográficos, algo que las soluciones de CLM que carecen de estas integraciones no pueden ofrecer.

Disponer de todas las herramientas necesarias para garantizar la confianza digital

Los activos criptográficos, como las claves y los certificados, pueden encontrarse en cualquier lugar de su entorno de TI, desde sus centros de datos físicos hasta la nube. Por eso, detectarlos todos y llevar un inventario central que esté siempre actualizado es una tarea extremadamente compleja. Si dispone de diferentes mecanismos de detección que pueda implementar su empresa fácilmente, tendrá la seguridad de que su inventario es exhaustivo y que sirve a su propósito.

DigiCert Trust Lifecycle Manager le ofrece estas funciones, e incorpora cada vez más mecanismos de detección. Gracias a que le ofrece la visión más completa posible de sus activos criptográficos y la garantía de que este inventario (al que llamamos «registro central») se actualiza continuamente, con DigiCert Trust Lifecycle Manager disfrutará de la seguridad, la continuidad empresarial y la resolución rápida de problemas que necesita su empresa con sus necesidades particulares.

How Trust Lifecycle Manager can discover certificates across your enterprise

Figura 2: Las numerosas maneras en las que Trust Lifecycle Manager puede detectar los certificados de su empresa

Fuente: www.digicert.com

¿CUÁL ES EL RETORNO DE LA INVERSIÓN DE UNIVERSAL ZTNA? UN ANÁLISIS PARA GUIAR LAS INVERSIONES MODERNAS EN SEGURIDAD DE REDES

Universal ZTNA está ganando terreno rápidamente como reemplazo de las soluciones de seguridad heredadas, con numerosos casos de uso en el mundo real que demuestran un historial comprobado de retorno de la inversión. A medida que explore las soluciones ZTNA en el mercado actual, sin duda tendrá preguntas como: ¿Qué posibles desafíos de implementación debo considerar? ¿Existen diferencias de rendimiento y escala entre las distintas opciones de ZTNA? ¿Cuáles son las ventajas comerciales y operativas del ROI de ZTNA universal? Para guiar su proceso de toma de decisiones, nuestro último documento técnico analiza los pros y los contras de las arquitecturas ZTNA con enrutamiento directo versus enrutamiento en la nube y desglosa el ROI directo e indirecto.

Ahora que las fuerzas de trabajo remotas e híbridas son el estándar organizacional y las superficies de ataque crecen , los modelos de seguridad de red heredados no logran proporcionar un acceso seguro y adecuado a la red, lo que deja a las fuerzas de trabajo distribuidas vulnerables y alimenta la creciente demanda de ZTNA. Inicialmente implementada como una alternativa de acceso remoto que supera los riesgos y limitaciones de las VPN heredadas , las organizaciones ahora están ampliando ZTNA para asegurar el acceso a través de complejos entornos de TI híbridos.

Universal ZTNA ofrece una postura de seguridad más sólida, con la capacidad de otorgar acceso seguro a cualquier usuario autorizado, en cualquier dispositivo, desde cualquier ubicación , con aplicación de políticas unificadas. Universal ZTNA también ofrece una manera convincente de consolidar sus herramientas de seguridad, transformar y simplificar su red y equilibrar la responsabilidad fiscal, sin sacrificar la protección global. 

Las empresas y agencias federales que se enfrentan a las complejidades de los entornos de TI híbridos están recurriendo a ZTNA universal para abordar una amplia gama de casos de uso. Entonces, ¿cómo puede estar seguro de que una solución ZTNA universal es adecuada para su organización? Es probable que sus necesidades específicas de acceso seguro se aborden mediante uno o más de estos casos de uso comunes que impulsan la adopción generalizada de ZTNA universal, que incluyen:

  • Reemplazo completo de VPN
  • Acceso de terceros
  • Transición del tráfico de MPLS a Internet
  • Elimine la red de área amplia definida por software
  • Reemplazo del control de acceso a la red
  • Conectividad de sucursales Zero Trust
Atención al comprador: no todas las soluciones ZTNA están diseñadas para infraestructuras complejas.

Hay varias razones por las que las organizaciones están reevaluando sus estrategias de ciberseguridad en busca de una solución de acceso seguro más potente, especialmente porque los titulares informan sobre una serie de CVE de VPN para proveedores como Ivanti . Y ZTNA, con su capacidad para fortalecer la postura de seguridad y adaptarse a panoramas de TI en constante cambio, se ha convertido en la solución de elección dominante y probada.

Pero el panorama ZTNA en sí es dinámico y no todas las soluciones ZTNA se crean de la misma manera. Las organizaciones que enfrentan las demandas de topologías de red complejas necesitan tener un ojo perspicaz al elegir una solución ZTNA . Si está buscando la mejor solución de su clase que pueda abordar las necesidades actuales de acceso seguro y adaptarse a requisitos futuros, deberá considerar una que esté basada en una arquitectura de enrutamiento directo y ofrezca estas funcionalidades clave:
  • Seguridad centrada en la identidad
  • Control de acceso a la capa de aplicación
  • Políticas de acceso dinámico
  • Autenticación adaptativa
  • Escalabilidad y alto rendimiento
Una evaluación exhaustiva de estos componentes centrales universales de ZTNA es esencial para cualquier organización que busque una solución ZTNA a largo plazo que pueda ayudar a navegar las complejidades de la TI híbrida y cumplir verdaderamente la promesa de seguridad Zero Trust. 

¿Qué hay dentro del documento técnico universal sobre el análisis del ROI de ZTNA?

El documento técnico cubre aún más información sobre los casos de uso que impulsan la adopción universal de ZTNA y las capacidades críticas que los proveedores de ZTNA deben abordar. Fue diseñado para ayudarlo a determinar si ZTNA universal es el mejor camino para su estrategia de seguridad única y destaca temas adicionales como:

  • Diferencias arquitectónicas entre ZTNA enrutado en la nube y enrutado directo
  • Factores de implementación clave a considerar en arquitecturas ZTNA con enrutamiento directo y en la nube
  • Potencial de ROI directo e indirecto para el reemplazo de VPN y la implementación universal completa de ZTNA
Descargue el documento técnico, Un análisis del retorno de la inversión de ZTNA universal , para aprender cómo su organización puede desbloquear casos de uso críticos para el negocio y lograr importantes ahorros de costos a escala con una solución ZTNA universal diseñada específicamente. O regístrese para nuestra próxima sesión de aprendizaje en vivo de ZTNA Table Talks, Cómo Universal ZTNA puede reemplazar o aumentar las soluciones de seguridad heredadas , programada para el martes 21 de mayo a las 11:00 a. m., hora del Este.


Ciberseguridad en la Mesa del Directorio: De los "Bits y Bytes" al Valor del Negocio en LATAM

  La tecnología ha dejado de ser una simple área de soporte para convertirse en la columna vertebral que sostiene cada proceso, transacción ...