viernes, 12 de abril de 2024

Protocolo de escritorio remoto: ejecución de la consulta de inicio de sesión 4624_4625

Vigilar quién intenta entrar en tu red, lo consiga o no, puede dar sus frutos en múltiples frentes.


La consulta de eventos de inicio de sesión 4624_4625 proporciona a los defensores, en concreto a los analistas, una herramienta útil tanto para identificar los inicios de sesión RDP con éxito (Evento 4624 del Registro de Seguridad de Windows) como los intentos fallidos (Evento 4625 del Registro de Seguridad de Windows). Estos eventos pueden ser generados por sistemas, controladores de dominio y workstations.

Estos eventos de Windows son visibles en el Visor de Eventos, por supuesto, pero en este post (y en el vídeo complementario que hemos puesto en nuestro canal de YouTube) mostraremos nuestro análisis utilizando Sophos Central. La consulta SQL que utilizaremos a continuación está disponible para todos en nuestro Github.


Construir y ejecutar la consulta

La consulta SQL con la que trabajaremos tiene el siguiente aspecto:

SELECT
strftime('%Y-%m-%dT%H:%M:%SZ',datetime) AS date_time,
eventid AS EventID,
CASE
WHEN eventid = 4624 THEN eventid || ' - Successful Login'
WHEN eventid = 4625 THEN eventid || ' - Failed login'
END AS Description,
'Security' AS Source,
JSON_EXTRACT(data, '$.EventData.TargetUserName') AS Target_User,
JSON_EXTRACT(data, '$.EventData.WorkstationName') AS Source_Machine_Network,
JSON_EXTRACT(data, '$.EventData.IpAddress') AS Source_IP,
JSON_EXTRACT(data, '$.EventData.ProcessName') AS Process_Name,
JSON_EXTRACT(data, '$.EventData.LogonType') AS Logon_Type,
JSON_EXTRACT(data, '$.EventData.TargetUserSid') AS Target_User_SID,
JSON_EXTRACT(data, '$.EventData.Status') AS Logon_Status_Code,
JSON_EXTRACT(data, '$.EventData.TargetDomainName') AS Target_Domain_Name,
JSON_EXTRACT(data, '$.EventData.AuthenticationPackageName') AS Authentication_package,
NULL AS SessionID,
NULL AS Session_ID,
'Security EVTX' AS Data_Source,
'Logins.01.1' AS Query
FROM sophos_windows_events
WHERE source = 'Security'
AND (eventid = 4624 OR eventid = 4625)
AND JSON_EXTRACT(data, '$.EventData.TargetUserName') LIKE '$$username$$'
AND JSON_EXTRACT(data, '$.EventData.IpAddress') LIKE '$$source_ip$$'
AND JSON_EXTRACT(data, '$.EventData.WorkstationName') LIKE '$$workstation$$'
AND time > 0

Para ejecutar esto en Sophos Central, ve a:

Centro de Análisis de Amenazas > Live Discover > Modo Diseñador

y haz clic en el botón Crear nueva consulta, como se muestra en la Figura 1.
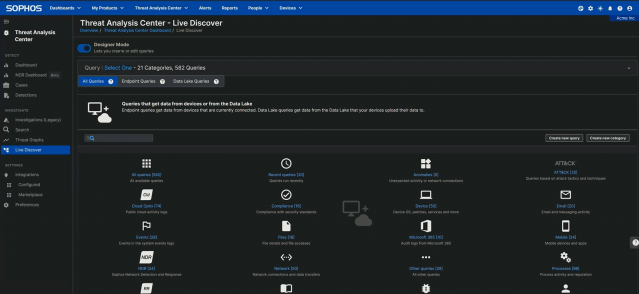
figura 1
Figura 1: creación de una consulta en la pantalla del Modo Diseñador; el botón Crear nueva consulta está a la derecha, cerca del centro de la pantalla

Al hacer clic en el botón se abre una pantalla con un cuadro SQL, en el que pegarás la consulta.

Observa que esta consulta tiene dos variables: una para el nombre o nombres de usuario objetivo (nombre_usuario) y otra para la dirección IP de la entidad que intenta acceder (source_ip). Ambas son cadenas; para estar seguros de que la consulta devuelve el mayor número posible de resultados, debes incluir comodines para esas variables. Cuando nuestros investigadores de Respuesta a Incidentes utilizan esto en el curso de su trabajo, por regla general lo ejecutan contra todos los dispositivos Windows de la red. La primera vez que lo ejecutes y ocasionalmente después, considera hacer lo mismo para obtener la visión más amplia posible de lo que ocurre en tu red.

Para ello, edita estas dos variables en el Editor de Variables, justo encima del cuadro en el que se pega la consulta. Haz clic en Mostrar Editor de Variables y, a continuación, en + Añadir variable. En el campo Nombre descriptivo, escribe el nombre de la primera variable (username); el tipo (String) y el nombre de la variable SQL ($$username$$) se rellenarán automáticamente. En la línea siguiente, haz lo mismo para la segunda variable ($$source_ip$$). A la derecha, añade el signo de porcentaje (%) que indica un comodín, como se muestra en la Figura 2:
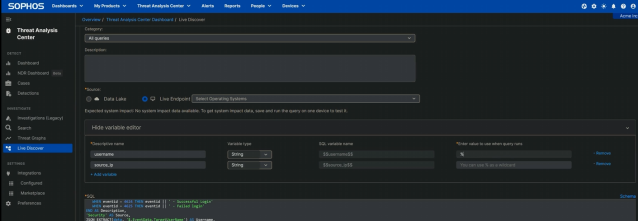
Editing the variable in the query
Figura 2: la edición de la variable está casi terminada, un signo de porcentaje más y estará lista

A continuación, desplázate hasta el área Filtros y selecciona las máquinas en las que debe ejecutarse la consulta. Como se trata de un evento de Windows, no tiene sentido ejecutarlo en ninguna máquina macOS o Linux que tengas, por lo que estas deben ser filtradas. Si haces clic en la casilla situada junto a “Estado en línea” (en la parte superior de la columna), se seleccionan todos; haz clic en “Actualizar lista de dispositivos seleccionados” para confirmar.

Una vez establecidas las variables y los filtros, haz clic en Ejecutar consulta, y vuelve a hacer clic cuando el sistema te pregunte si quieres ejecutar esta consulta no probada. Comienza la ejecución; el tiempo que tarde en finalizar dependerá, por supuesto, del tamaño de tu patrimonio, de la velocidad de tu conexión y, sobre todo, de lo grande que sea el registro de eventos. Sin embargo, finalmente concluirá, devolviendo una tabla de resultados. Por supuesto, es posible revisarlos directamente en Sophos Central, pero también es posible (y quizá un poco más agradable) exportarlo todo a un archivo CSV para examinarlo en tu editor de hojas de cálculo preferido.

Comprender los resultados

Independientemente de cómo prefieras ver los resultados, hay algunos campos que destacan:

Resultados de la consulta: una visión general

epName Nombre del endpoint
date_time La hora en formato UTC en la que se registró el evento en el registro consultado; ordenar por date_time puede localizar intervalos de actividad en momentos inesperados
EventID La conexión tuvo éxito (4624) o falló (4625)
Source El registro en el que se encontraron los resultados de la consulta
Username El nombre de usuario utilizado cuando se intentó la conexión; merece la pena comprobar si hay usuarios que no deberían hacer intentos de RDP, así como nombres de usuario que no se ajusten al “estilo” de tu organización (por ejemplo, si tu organización llama “Administrador” a las cuentas de administración del sistema, ver “ADMINISTRADOR”, “admin” o similares debería llamar tu atención)
Source_Machine_Network El nombre verdadero del host que se conectó (o intentó conectarse); un nombre que no reconozcas o que no se ajuste al esquema de nombres de la organización probablemente merezca la pena investigarlo más a fondo
Source_IP La dirección IP de origen; si no procede del interior del estado (es decir, si se trata de una conexión no RFC 1819, una dirección IP remota), merece un escrutinio
Logon_Type Microsoft asigna una docena de códigos a los distintos tipos de inicio de sesión; en esta situación, los investigadores que analicen el uso indebido de RDP pueden observar el tipo 3 (inicio de sesión en red, incluido el post-NLA), el tipo 7 (la estación de trabajo estaba desbloqueada; si el campo IP asociado a este suceso es una dirección remota, es sospechoso), o el tipo 10 (inicio de sesión remoto mediante Terminal Servies o, sí, RDP)

En la tabla anterior, hemos señalado una serie de posibles motivos para seguir investigando basándonos en los resultados que devuelve esta consulta; aquí tienes uno más. Aunque esta consulta puede detectar posibles problemas de exposición al RDP, puede detectar algo más que necesite tu pronta atención, por ejemplo, SMB.

En el año 2024 (siete años después de la caída de EternalBlue y WannaCry), no hay ninguna buena razón para dejar una carpeta o unidad compartida colgada en Internet de esta manera, y sin embargo uno de cada cinco casos tratados en 2022 y 2023 por el equipo de Respuesta a Incidentes tenía pruebas de abuso de SMB. Esta estadística no puede compararse con el dominio de RDP en nuestros hallazgos de IR, donde más del 90% de los casos incluyen situaciones relacionadas con RDP, pero es un buen recordatorio de que vigilar los registros de tu organización con consultas periódicas como esta puede arrojar resultados realmente reveladores.

Fuente: news.sophos.com


jueves, 11 de abril de 2024

Entrust completa la adquisición de Onfido, creando una nueva era de seguridad centrada en la identidad


La adquisición convierte a Entrust en una de las únicas empresas equipadas para ayudar a los clientes a afrontar los desafíos de seguridad a medida que evoluciona la tecnología de IA.

Entrust, líder mundial en pagos confiables, identidades y seguridad de datos, anunció hoy que completó la adquisición de Onfido , líder global en verificación de identidad. Con esta adquisición completada, Entrust ahora ofrece la cartera más completa de la industria de soluciones de seguridad centradas en la identidad impulsadas por IA. Los términos de la adquisición no fueron revelados.

Los ataques a la identidad van en aumento, y casi dos tercios de las filtraciones de datos son causadas por credenciales comprometidas. Esto es cada vez más frecuente a medida que el fraude impulsado por la IA se vuelve más accesible a través de tecnologías como la IA generativa, lo que permite vectores de ataque más sofisticados. Según un informe reciente de Onfido , las organizaciones experimentaron un aumento del 3000% en deepfakes y un aumento de cinco veces en identidades falsificadas durante el año pasado. La tecnología de Onfido combate el fuego con fuego, utilizando IA para ofrecer una detección de vida confiable y detectar deepfakes, videos falsos, máscaras y tácticas similares de robo de identidad. Durante el último año y medio, Onfido evitó 6 mil millones de dólares adicionales en posibles fraudes.

"Esta adquisición llega en un punto de inflexión en la industria", dijo Todd Wilkinson, presidente y director ejecutivo de Entrust. “Con la adquisición de Onfido, nuestros clientes pueden aprovechar la tecnología de verificación de identidad líder a nivel mundial para enfrentar los nuevos desafíos de la ciberseguridad en la era de la IA. La seguridad centrada en la identidad es el punto de partida de los marcos Zero Trust y garantiza que la ciberdefensa de una empresa esté mejor posicionada para hacer frente a las amenazas actuales. Entrust ahora ofrece las capacidades de seguridad centradas en la identidad más amplias del mercado que se combinan con sólidas tecnologías de cifrado para permitir la evolución hacia Zero Trust”.

Fundada en 2012, Onfido facilita a las personas el acceso a servicios mediante verificación digital. Antes de ser adquirida, la empresa tenía más de 140 millones de dólares en ingresos anuales y más de 500 empleados. Los más de 1200 clientes de Onfido en todo el mundo incluyen algunas de las principales instituciones financieras, empresas de comercio electrónico, juegos de azar y plataformas de economía colaborativa del mundo.

Entrust atenderá una variedad de requisitos comerciales aprovechando las soluciones de verificación de identidad de vanguardia de Onfido en toda la cartera de Entrust, incluidas sus capacidades de biometría, inteligencia artificial/aprendizaje automático y orquestación sin código. Ahora, las capacidades incluyen defensas de seguridad automatizadas, con un enfoque mejorado y en capas para la detección de fraude, utilizando inteligencia artificial desarrollada internamente para verificar identidades genuinas. Con sus soluciones nuevas y actualizadas, las organizaciones pueden garantizar experiencias digitales para los clientes, los ciudadanos y su fuerza laboral, al mismo tiempo que cumplen con las regulaciones globales y reducen el fraude.

Las soluciones de Entrust brindan oportunidades inmediatas para una variedad de industrias, incluidos los servicios financieros y la gestión de acceso a identidades:

  • Servicios Financieros : El onboarding digital para servicios financieros y pagos comienza con la identidad real, verificando a la persona y su credencial. Las empresas de pagos y servicios financieros ahora podrán incorporar clientes confiables, autenticarlos y emitir tarjetas de débito en cuestión de minutos, al tiempo que reducen su exposición al fraude y cumplen con las regulaciones y estándares internacionales.
  • Gestión de acceso a identidad (IAM) : Entrust integrará las herramientas impulsadas por IA de Onfido en sus soluciones IAM existentes para proteger activos y transacciones críticos con autenticación mejorada, aprovechando la biometría y los certificados digitales.

Acerca de Onfido

Onfido simplifica la identidad digital. La empresa facilita que las personas accedan a los servicios verificándolos digitalmente utilizando su Real Identity Platform. La plataforma permite a las empresas adaptar los métodos de verificación a las necesidades individuales del usuario y del mercado en una capa de orquestación sin código, combinando la combinación adecuada de verificaciones biométricas y de documentos, fuentes de datos confiables y señales de fraude pasivas para cumplir con sus riesgos, fricciones y regulaciones. requisitos. Al asociarse con más de 1200 empresas en todo el mundo, Onfido ayuda a millones de personas a acceder a servicios todos los días, desde instituciones multimillonarias hasta empresas emergentes de gran crecimiento.

Acerca de Entrust
Entrust mantiene el mundo en movimiento de forma segura al permitir identidades sólidas, pagos seguros y datos protegidos. Ofrecemos una variedad incomparable de soluciones que son fundamentales para el futuro de las empresas seguras, los gobiernos, las personas a las que sirven y los datos y transacciones asociados con ellos. Con nuestros expertos atendiendo a clientes en más de 150 países y una red de socios globales, no es de extrañar que las organizaciones más confiables del mundo confíen en nosotros. Obtenga más información en www.entrust.com.

3 gadgets que pueden traer problemas de seguridad

El uso de dispositivos desconocidos en el entorno corporativo a veces traen dificultades para aplicar conceptos de protección al no dimensionar los riesgos a los que se expone. ESET, compañía líder en detección proactiva de amenazas, comparte algunos ejemplos de gadgats que cualquier persona puede adquirir, pero para cumplir con fines específicos.

“Muchas personas no son conscientes de que algunos dispositivos maliciosos son en realidad una amenaza debido a la romantización que estos artefactos han ganado en películas y series. Hay que desmitificar este concepto de que “esto solo sucede en películas”, ya que estos dispositivos son en realidad muy accesibles y alguien con intenciones maliciosas podría usarlos como parte de la estrategia de compromiso.”, comenta Daniel Cunha Barbosa, Investigador de Seguridad informática de ESET Latinoamérica.

ESET comparte los 3 gadgets que pueden traer problemas de seguridad si no son utilizados correctamente:

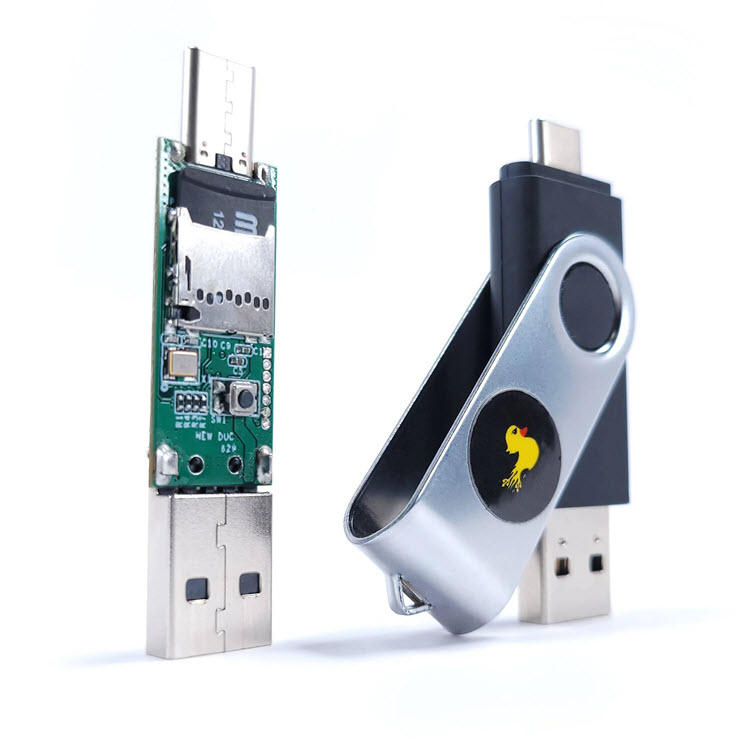
Ducky y Bunny: El primer lugar de la lista lo ocupan dos de las herramientas que se consideran extremadamente versátiles y que pueden traer daños importantes al host o incluso a todo el medio ambiente. A simple vista ambos dispositivos se asemejan a memorias USB, pero es la única similitud.

Imagen 1: Rubber Ducky

El Rubber Ducky, uno de los primeros dispositivos desarrollados con este enfoque, es capaz de emular un dispositivo de interfaz humana (HID) como un teclado para que el sistema sobre el que actuará considere que es confiable y acepte sus interacciones. El dispositivo, que debe estar configurado previamente para realizar ciertas acciones, fue creado para ayudar a los pentesters y profesionales de la seguridad a automatizar tareas y realizar análisis de entornos, pero, al igual que ocurre con otras buenas herramientas, se puede utilizar de forma maliciosa.

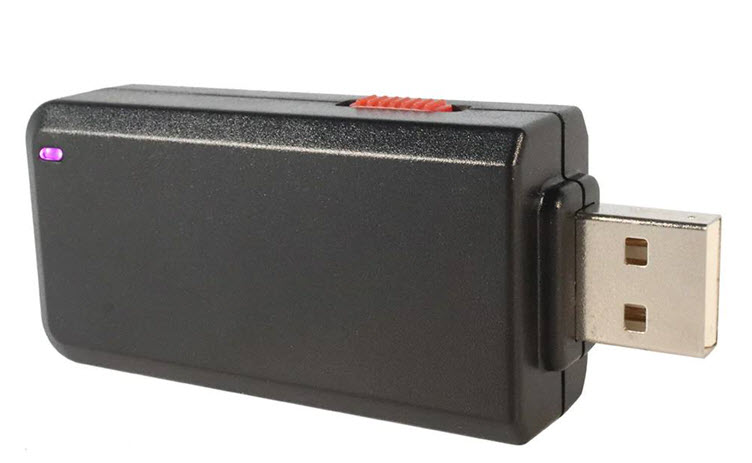
Imagen 2: Bash Bunny

Bash Bunny, por su parte, es la evolución de Rubber Ducky, manteniendo la característica de ser reconocido como un dispositivo confiable por el sistema, pero con capacidades aún mayores, teniendo la posibilidad de cargar dos ataques previamente configurados, además de la posibilidad de acceder al modo de administración de la herramienta. A diferencia de su antecesor, cuenta con la posibilidad de exfiltrar datos directamente a la memoria interna de Bash Bunny, ya que soporta el almacenamiento a través de una tarjeta MicroSD, además de realizar diversos tipos de ataques de forma más rápida debido a que cuenta con un hardware más robusto y enfocado para estas actividades.

Notas: Todas las posibilidades de scripting presentes en Rubber Ducky también están disponibles en Bash Bunny. Ambos dispositivos tienen la capacidad de exfiltrarse a un dispositivo externo, como una memoria USB o un disco duro externo, si los ataques se dirigen a archivos de mayor tamaño.

Riesgos que pueden conllevar: Entre las posibilidades que ofrecen las herramientas se encuentran la instalación de software malicioso, la creación de usuarios o la creación/habilitación de servicios para la persistencia, la recopilación de información y varias otras posibilidades.

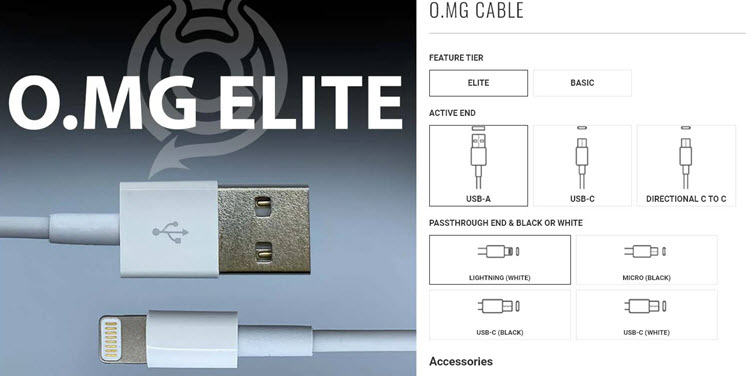
O.MG: Visualmente, no difieren en absoluto de los cables utilizados para la recarga de teléfonos inteligentes y tienen muchas funciones disponibles para entornos comprometedores.

Imagen 3: O.MG

Estos cables tienen tres diferenciales muy significativos, no levantan ninguna sospecha, la propia víctima puede pedir el uso del cable malicioso y se puede gestionar de forma remota. El mismo cable permite ser controlado de forma remota a través de una página web, permitiendo enviar comandos en tiempo real o cambiar algún parámetro si es necesario.

Riesgos que pueden conllevar: Puede funcionar ejecutando scripts previamente preparados, además de tener la posibilidad de actuar directamente como keylogger si se inserta directamente en la comunicación del teclado.

Nota: Los cables O.MG tienen conexiones a todas las entradas principales presentes en los teléfonos inteligentes en el momento de escribir esta nota.

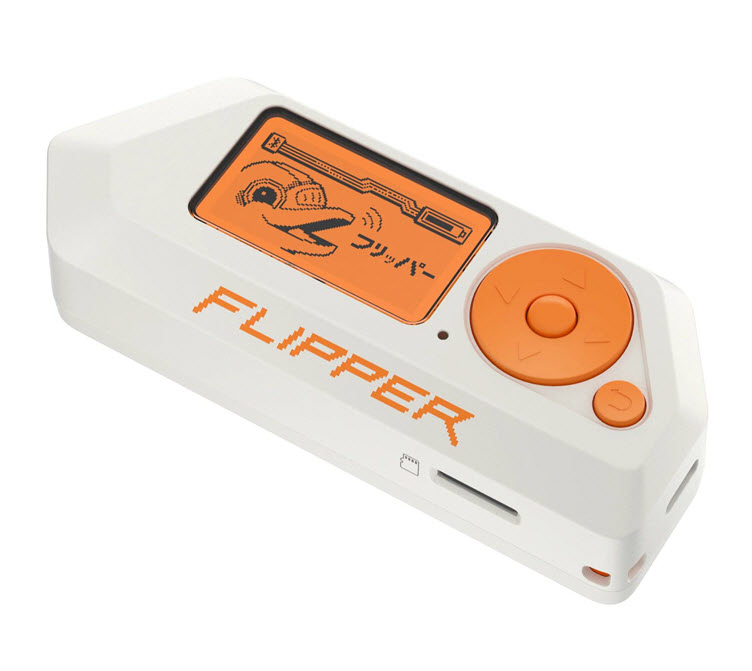
Flipper Zero: Esuna de las herramientas que se ha hecho viral en la comunidad de seguridad por contener varios tipos de herramientas en un solo dispositivo.

Imagen 4: Flipper - Flipperzero.org

El dispositivo tiene la capacidad de interactuar con varios tipos de comunicación inalámbrica, además de la posibilidad de conectar un cable USB para otro tipo de interacción. El propósito de la herramienta es permitir el desarrollo o mejora de los recursos disponibles para el medio ambiente, pero debido a que tiene tantas posibilidades, la herramienta también se ha distorsionado.

Riesgos que pueden conllevar: Entre las posibilidades, el dispositivo puede permitir el acceso a lugares restringidos, controlar de forma remota varios tipos de dispositivos, clonar TAGS RFID e incluso ejecutar scripts del mismo tipo que los ejecutados por los dispositivos anteriores, lo que también aumenta significativamente el abanico de opciones disponibles para la herramienta.

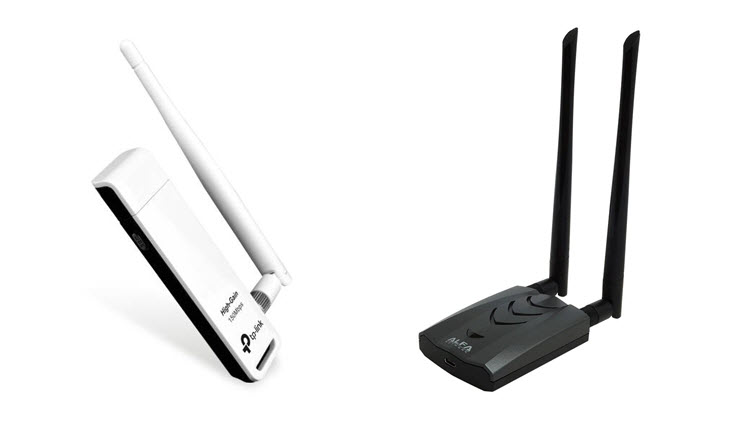
Un gadget más a tener en cuenta: tarjetas de red wifi. Las herramientas más famosas en este medio son las tarjetas Alpha porque llevan mucho tiempo en el mercado y son muy utilizadas para pruebas de penetración en redes wifi.

Imagen 5: Adaptadores Alfa y TP-LINK

En el caso específico de estas tarjetas de red, lo que realmente importa es el chipset que tiene, porque es el que permite el cambio del modo de funcionamiento, siempre y cuando una tarjeta de red Wi-Fi tenga un chipset que permita el modo “Monitor”, tal es el caso de una placa de red TP-Link que se puede adquirir en cualquier país de la región.

Riesgos que pueden conllevar: Las tarjetas de red con esta capacidad, si se usan correctamente, pueden identificar y realizar interacciones maliciosas, incluso para redes supuestamente ocultas (que no revelan su SSID). Entre las interacciones maliciosas más comunes se encuentra el ataque que deja caer dispositivos ya conectados a la red Wi-Fi para monitorear su nueva autenticación y así robar la clave para descifrarla. Otros ataques conocidos son Rogue AP y Evil Twin.

Fuente: www.eset.com

viernes, 5 de abril de 2024

Wazuh y Hitech Distribution Company LLC unen fuerzas para fortalecer las ofertas de ciberseguridad

  Wazuh, líder mundial en soluciones de gestión de eventos e información de seguridad (SIEM) y de detección y respuesta extendidas (XDR) de código abierto, anuncia una asociación estratégica con Hitech Distribution Company, una empresa líder en tecnología de la información y las comunicaciones. Empresa distribuidora especializada en ofrecer productos y servicios de ciberseguridad de última generación.

Hitech Distribution Company cuenta con una amplia gama de soluciones de ciberseguridad, incluidos firewalls, sistemas de prevención y detección de intrusiones, software antivirus y más. Además de la oferta de productos, Hitech Distribution Company ofrece servicios integrales como evaluaciones de riesgos, pruebas de vulnerabilidad y planificación de respuesta a incidentes. Con la misión de proteger a empresas y organizaciones de todos los tamaños de las amenazas cibernéticas, Hitech Distribution Company se alinea perfectamente con el compromiso de Wazuh con la excelencia en ciberseguridad.

Wazuh desempeña un papel fundamental en el apoyo a la misión de Hitech Distribution Company al ofrecer soluciones sólidas de monitoreo de infraestructura en la nube. Con las capacidades avanzadas de Wazuh en SIEM y XDR, las organizaciones pueden mejorar su postura de ciberseguridad y proteger eficazmente sus activos digitales de amenazas y ataques en evolución.

Juntos, Wazuh y Hitech Distribution Company están preparados para ofrecer soluciones y servicios de ciberseguridad incomparables, permitiendo a las empresas defenderse proactivamente contra las amenazas cibernéticas y salvaguardar la integridad y seguridad de sus entornos digitales.

Distribución de alta tecnología
Aspectos destacados de la asociación:

Soluciones unificadas de ciberseguridad : la asociación integra la avanzada plataforma SIEM y XDR de Wazuh con la amplia cartera de soluciones de TI de Hitech Distribution Company, proporcionando a las organizaciones capacidades integrales de detección de amenazas, respuesta a incidentes y gestión de cumplimiento.

Soporte y servicios mejorados : a través de esta asociación, Hitech Distribution Company ofrecerá soporte y servicios dedicados para los productos de Wazuh, garantizando una integración perfecta y un rendimiento óptimo para sus clientes. Esta colaboración tiene como objetivo mejorar la experiencia y satisfacción general del cliente.

Iniciativas de marketing conjuntas : Hitech Distribution Company y Wazuh colaborarán en iniciativas de marketing conjuntas para crear conciencia sobre sus ofertas de ciberseguridad y llegar a una audiencia más amplia. Al aprovechar las fortalezas y recursos de cada uno, su objetivo es ampliar su presencia en el mercado e impulsar el crecimiento empresarial.

Mohamed Rafi de Hitech Distribution: “Estamos entusiasmados de asociarnos con Wazuh para ofrecer soluciones de ciberseguridad de vanguardia a nuestros clientes. Al integrar la plataforma avanzada SIEM y XDR de Wazuh en nuestra cartera, pretendemos ampliar nuestra oferta y proporcionar soluciones de seguridad integrales que satisfagan las necesidades cambiantes de las empresas”.

Alberto González, director de operaciones de Wazuh, afirmó: “Estamos encantados de colaborar con Hitech Distribution Company para ampliar nuestro alcance y ofrecer nuestras soluciones de ciberseguridad a una audiencia más amplia. Con la experiencia y la presencia en el mercado de Hitech Distribution Company, estamos seguros de que juntos podemos brindar a las organizaciones las herramientas y el soporte que necesitan para proteger sus activos digitales de manera efectiva”.

Para explorar más a fondo las ofertas y la experiencia de Hitech Distribution Company, visite su sitio web oficial . Para obtener información adicional sobre las asociaciones de Wazuh, visite la página de nuestros socios.

Acerca de la distribución Hitech

Hitech Distribution Company LLC es un distribuidor confiable de productos y soluciones de TI de vanguardia, que satisface las necesidades de empresas de diversas industrias. Con un compromiso con la excelencia y la satisfacción del cliente, Hitech Distribution Company LLC ofrece una amplia gama de soluciones de TI, que incluyen ciberseguridad, redes, servicios en la nube y más.

Acerca de Wazuh

Wazuh es una plataforma de seguridad potente, gratuita y de código abierto diseñada para mejorar la ciberseguridad en todos los puntos finales. Sirve como una solución integral, que integra capacidades de detección y respuesta extendidas (XDR) con funcionalidades de gestión de eventos e información de seguridad (SIEM) para proteger los puntos finales y las cargas de trabajo en la nube de manera efectiva. Su naturaleza de código abierto permite a las organizaciones personalizar y ampliar sus capacidades para satisfacer sus necesidades de seguridad específicas, garantizando estrategias de defensa adaptables contra amenazas en evolución.

Fuente: wazuh.com

ManageEngine reduce el ciclo de vida de las brechas con el lanzamiento de Exploit Triad Analytics, potenciado por ML, en su solución SIEM

 La solución SIEM de ManageEngine adquiere análisis contextuales, granulares e inteligentes; perfecciona la detección y mitigación de brechas en las empresas.

  • Supera a los actores maliciosos aprovechando los datos contextuales de AD y UEBA para deconstruir la tríada de ataques: usuarios, entidades y procesos.
  • Neutraliza las amenazas con un paquete de reglas de correlación para detectar las herramientas de los atacantes más frecuentes y las denominadas amenazas "living off the land" (LOTL).
  • Explore la nueva versión de Log360: https://mnge.it/iwb

20 Febrero de 2024 —ManageEngine, la división de gestión de TI empresarial de Zoho Corporation, anunció hoy el lanzamiento de la exclusiva función Exploit Triad Analytics, potenciada por ML, en su solución SIEM Log360.

Esta función permite a las empresas rastrear con conocimiento el camino de los adversarios y mitigar las brechas al proporcionar una visibilidad contextual completa de la tríada de ataques: usuarios, entidades y procesos. La actualización de la función se dio a conocer en la Conferencia de Usuarios de ManageEngine en The Ritz-Carlton, Dubai International Financial Centre en los Emiratos Árabes Unidos.

Atender la necesidad crítica de una respuesta rápida a las violaciones de seguridad

"Las ciberamenazas actuales se mezclan con habilidad en la estructura de cualquier actividad legítima, utilizando como herramienta credenciales robadas, imitando procesos confiables y explotando las vulnerabilidades humanas. Estas tácticas maliciosas plantean un reto crítico: un ciclo de vida de violación de datos extendido. Se necesitan 277 días para identificar y contener una filtración de datos, y los gastos aumentan en un 23% cuando se superan los 200 días. El análisis manual y sin guía de las amenazas, es una batalla perdida: un laberinto de caos con múltiples herramientas", afirma Manikandan Thangaraj, vicepresidente de ManageEngine.

"Al ofrecer un ecosistema dinámico de información sobre los atributos de los usuarios, el historial de los procesos y el conocimiento de las amenazas, la herramienta Exploit Triad Analytics, potenciado por ML, en su solución SIEM Log360, va más allá de la ayuda a la detección y permite una mejor comprensión. Esto hace que cambien las reglas del juego a la hora de reducir el ciclo de vida de las violaciones", afirma Thangaraj.

Aspectos destacados de Exploit Triad Analytics, potenciado por ML

El módulo de detección de amenazas y respuesta ante incidentes (TDIR) de Log360, Vigil IQ, cuenta con un sistema de detección de amenazas de doble capa lanzado el año pasado. Con este anuncio, lleva la seguridad un paso más allá con análisis avanzados que ofrecen una visión más profunda y tiempos de respuesta más rápidos.

  • Un núcleo triple para la detección de amenazas: Los análisis de usuarios, dispositivos y procesos se gestionan en una única consola que permite a los profesionales de la seguridad profundizar en la investigación a medida que recorren el Incident Workbench.
  • Enriquecimiento de datos contextuales potenciados por ML: El análisis contextual en profundidad de Log360 incorpora perspectivas de UEBA; visualización de árbol de procesos; y la puntuación de riesgo de IPs, URLs y dominios.
  • Una suite de búsqueda de procesos: La capacidad de sondeo del flujo de procesos en Incident Workbench y las reglas de correlación para la generación de procesos sospechosos crean un conjunto completo para la búsqueda de procesos.

Potenciando el panel de investigación cibernética, la última versión de Vigil IQ también mejora las capacidades de detección de amenazas con la introducción de las siguientes características:

  • Un paquete de correlación para herramientas de ataque prevalentes y amenazas LOTL: Como complemento al Incident Workbench, la solución también mejora las capacidades de detección de amenazas de Vigil IQ con más de 100 reglas de correlación listas para usar para la detección eficaz de herramientas frecuentes de atacantes en el entorno y ataques LOTL.
  • Una integración con VirusTotal: El alcance de la función Advanced Threat Analytics se ha ampliado mediante una integración con VirusTotal, uno de los principales servicios de inteligencia de amenazas, para mejorar la visibilidad de las amenazas externas y el análisis de riesgos.

Acerca de Log360

Log360 es una solución SIEM unificada con funciones DLP y CASB integradas que detecta, prioriza, investiga y responde a las amenazas a la seguridad. Vigil IQ, el módulo TDIR de la solución, combina inteligencia sobre amenazas, un Incident Workbench analítico, detección de anomalías basada en ML y técnicas de detección de ataques basadas en reglas para detectar ataques sofisticados, y ofrece una consola de gestión de incidentes para remediar eficazmente las amenazas detectadas. Log360 proporciona visibilidad holística de la seguridad en redes locales, en la nube e híbridas gracias a sus funciones intuitivas y avanzadas de análisis y supervisión de la seguridad. Para obtener más información sobre Log360, visite manageengine.com/latam/log-management/ y siga la página de LinkedIn para obtener actualizaciones periódicas.

Fuente: manageengine.com

Ciberseguridad en la Mesa del Directorio: De los "Bits y Bytes" al Valor del Negocio en LATAM

  La tecnología ha dejado de ser una simple área de soporte para convertirse en la columna vertebral que sostiene cada proceso, transacción ...