martes, 7 de diciembre de 2021

UN INVESTIGADOR DETECTA NUEVA FORMA DE CLONAR NÚMEROS TELEFÓNICOS DE LOS CLIENTES DE VERIZON CON ATAQUE SIM SWAP


Especialistas en ciberseguridad reportan el hallazgo de un método funcional para adivinar las claves PIN de Verizon en línea, empleando ataques de fuerza bruta sin que los sistemas afectados puedan identificar la actividad maliciosa. La compañía ya está al tanto de la falla, por lo que decidieron cerrar los sitios web vulnerables.

Al parecer, el problema está relacionado con el hecho de que estas plataformas fueron diseñadas de forma que los usuarios pudieran realizar solicitudes simultáneas, permitiendo a los investigadores adivinar el PIN de un usuario en cuestión de un solo intento. A pesar de que la mayoría de los sitios web modernos bloquean los intentos incorrectos de inicio de sesión, Verizon no pudo implementar este mecanismo de forma adecuada.


Joseph Harris, especialista a cargo de esta investigación, describió lo que llama un “bug bastante potente” en las plataformas de Verizon permite exponer cualquier número de cuenta de los clientes, además de recuperar el PIN de un usuario afectado.

El término técnico para definir estos problemas es condición de carrera, un problema recurrente en esta clase de plataformas. En el pasado compañías como Microsoft han enfrentado problemas similares, con miembros de la comunidad de la ciberseguridad detectando estas fallas para extraer información confidencial usando ataques de fuerza bruta.

En este caso, Harris pudo haber desplegado un ataque de intercambio de SIM (también conocido como SIM swap) después de obtener el PIN de un usuario objetivo. Como recordará, el intercambio de SIM es una técnica de hacking empleada para interceptar los mensajes SMS de una víctima con el fin de obtener credenciales de autenticación, tokens de un solo uso y otros datos confidenciales.

El investigador publicó un video para demostrar la prueba de concepto (PoC) de su ataque en YouTube. Después de subir la evidencia, Harris afirma haber sido contactado por algunos grupos de hacking especializados en intercambio de SIM, quienes se mostraron interesados en saber más sobre el ataque.

A pesar de la tentación, el reporte fue presentado en tiempo y forma a Verizon, quienes reconocieron el error y lo abordaron de inmediato: “La vulnerabilidad ya ha sido mitigada. Realmente apreciamos que se el problema haya sido traído a nuestra atención”, declaró Vincent Devine, gerente de gestión de riesgos de Verizon.

Fuente: https://noticiasseguridad.com/seguridad-informatica/un-investigador-detecta-nueva-forma-de-clonar-numeros-telefonicos-de-los-clientes-de-verizon-con-ataque-sim-swap/


Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí:


ASÍ DE FÁCIL ROBARON $150 MILLONES USD EN CRIPTOMONEDA


Los operadores de la plataforma de intercambio de criptomoneda BitMart suspendieron temporalmente cualquier operación debido a la detección de una brecha de seguridad que llevó al compromiso de unos $150 millones USD en activos virtuales. Al parecer, el incidente solo afectó a un par de billeteras de Ethereum y Binance y está relacionado con el uso de claves privadas comprometidas.

Sheldon Xia, fundador y CEO de BitMart, menciona; “Habilitamos nuestros controles de seguridad e identificamos los activos afectados. El incidente fue causado por una clave privada robada asociada a dos billeteras digitales activas”. Por otra parte, si bien la compañía estima que se perdieron $150 millones USD, la firma de seguridad blockchain PeckShield calcula que las pérdidas superan los $190 millones USD.

Los investigadores también mencionan que los hackers lograron intercambiar tokens robados a través de una plataforma de intercambio descentralizado, además de usar el mezclador de privacidad Tornado Cash con el fin de depositar los fondos en otras cuentas sin tener que preocuparse por ser descubiertos.

A pesar de estos problemas, BitMart insiste en que los activos comprometidos representan solo una mínima fracción de las criptomonedas almacenadas por la plataforma y que las billeteras restantes están completamente a salvo. Xia agrega que mantendrán sus protocolos de seguridad activos y que el incidente seguirá siendo investigado para determinar su alcance real.

BitMart está colaborando con firmas de seguridad para encontrar las mejores formas de abordar el incidente e implementar nuevos protocolos de seguridad. La compañía concluyó mencionando que todos los activos extraviados serán restablecidos y que la plataforma rehabilitará completamente sus funciones este 7 de diciembre: “BitMart utilizará sus propios fondos para cubrir las pérdidas y compensar a los usuarios afectados. También estamos hablando con varios equipos de proyectos para confirmar las soluciones más razonables, como los intercambios de tokens”, concluye Xia.

Fuente: https://noticiasseguridad.com/hacking-incidentes/asi-de-facil-robaron-150-millones-usd-en-criptomoneda/

Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


HACKERS TOMAN CONTROL DE IMPRESORAS EMPRESARIALES PARA COMPARTIR MENSAJES CONTRA EL TRABAJO Y A FAVOR DE LOS SINDICATOS


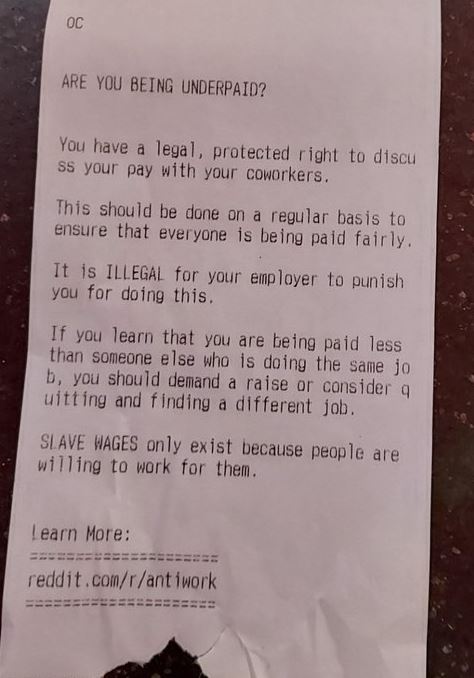
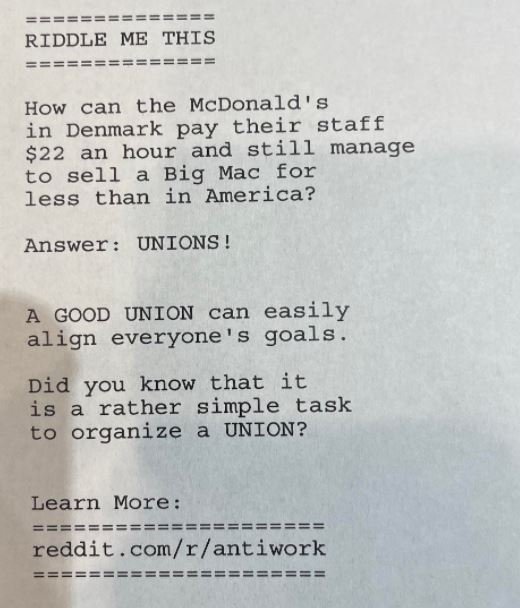
En una inusual campaña de hacking, un grupo de actores de amenazas está tomando el control de miles de impresoras en toda clase de ubicaciones solo para forzar la impresión de mensajes contra el trabajo en recibos comerciales. En estos mensajes se invitaba a los trabajadores de toda clase de negocios a hablar con sus compañeros sobre temas salariales y de beneficios, incluyendo frases como “¿Estás recibiendo un salario muy bajo?”

Algunos de estos mensajes fueron compartidos en el subreddit r/Antiwork, descrito como “una comunidad para aquellos que quieren terminar con la institución del trabajo e intercambiar ideas con otros usuarios interesados en llevar una vida libre de esta clase de obligaciones”.

Al parecer, el objetivo de los hackers era animar a los trabajadores a formar sindicatos: “Tienes el derecho legal de hablar de tu pago con tus compañeros de trabajo. ¿Cómo puede un McDonald’s en Dinamarca pagar el equivalente a $22 USD la hora y aun así vender un Big Mac por menos que en E.U.? La respuesta es un sindicato”, señala uno de los mensajes. Los ataques parecen estar dirigidos solo a impresores en E.U., principalmente en Maine.

Poco se sabe sobre los hackers detrás de esta campaña, aunque múltiples teorías han aparecido al respecto. Algunos usuarios creen que el subreddit vinculado a estos mensajes está relacionado con un grupo de hacktivismo similar a Anonymous, mientras que otros creen que solo se trata de una broma que creció gracias a su exposición en Internet.

Lo que sí está confirmado es que el ataque es una muestra de lo vulnerables que son esta clase de dispositivos; acorde al especialista en ciberseguridad Andrew Morris, los atacantes pudieron imprimir estos mensajes gracias a las configuraciones de seguridad erróneas en los dispositivos. Empleando la herramienta Shodan, es posible encontrar miles de impresoras y otros dispositivos de Internet de las Cosas (IoT) al alcance de cualquier atacante.

Otras campañas similares han sido detectadas anteriormente; por ejemplo, hace un par de años un actor de amenazas logró comprometer miles de impresoras para compartir un mensaje en apoyo a PewDiePie, el creador de contenido más famoso de YouTube.

Fuente: https://noticiasseguridad.com/hacking-incidentes/hackers-toman-control-de-impresoras-empresariales-para-compartir-mensajes-contra-el-trabajo-y-a-favor-de-los-sindicatos/

Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


ASÍ ES COMO LA POLICÍA DE INDIA RESOLVIÓ EL CASO MÁS INTERESANTE DE JACKPOTTING


La policía de Delhi comenzó a investigar algunas denuncias relacionadas con tres transacciones enormes registradas en cajeros automáticos, las cuales rebasan los millones de rupias. Los denunciantes mencionaron que las transacciones se llevaron a cabo en tres días diferentes y en tres lugares diferentes mediante el uso de herramientas de hacking.

Para la investigación de esta campaña de jackpotting, los denunciantes entregaron imágenes capturadas en los cajeros relacionados con este posible fraude. En estas imágenes se puede apreciar a dos individuos manipulando el cajero y llenando una bolsa con dinero.

Después de montar una compleja operación de vigilancia, las autoridades lograron identificar a los operadores del fraude, desentrañando el modo de operación de los hackers. Gracias a esta operación, las autoridades locales identificaron los vehículos usados por los atacantes, accediendo a las placas y vinculando estos datos a los individuos involucrados en el fraude, entre ellos a Krishna Gopal. Aunque la policía trató de interrogar a Gopal en su domicilio, el individuo ya había abandonado este lugar.

El auto fue comprado en 2019, poco antes de que Gopal fuera arrestado por otras conductas criminales. Debido a esto, el acusado dejó deliberadamente su antigua dirección y cambió los números de teléfono antiguo para evitar ser rastreado.

La investigación tradicional no estaba rindiendo frutos para la policía, por lo que tuvieron que recurrir a otros métodos para obtener información. Poco después, se identificó un número telefónico a nombre de la esposa de Gopal, registrado en una estación de gas. La compañía de gas fue consultada por las autoridades, aunque mencionaron que no era posible entregar la información de sus clientes.

Después de eso, el equipo trabajó sin descanso y verificó entre diez y quince registros de agencias de gas con el fin de identificar al usuario detrás de estos ataques. El enfoque usado por las autoridades, completamente profesional y basado en la tecnología ayudó a desarrollar la identidad completa y la dirección actual de la persona identificada anteriormente como Krishna Gopal.

Durante una redada en su actual domicilio, las autoridades incautaron un dispositivo Raspberry Pi, dos dispositivos para skimming bancario y algunas tarjetas de débito vencidas, además de 4 smartphones y miles de rupias en efectivo.

Fuente: https://noticiasseguridad.com/hacking-incidentes/asi-es-como-la-policia-de-india-resolvio-el-caso-mas-interesante-de-jackpotting/

Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


domingo, 5 de diciembre de 2021

La VPN de Mozilla provoca dudas por una actualización


Mozilla VPN es la VPN de Firefox. Está disponible desde hace algo más de un año, aunque no llegó a todos los países al mismo tiempo. Ahora es noticia por un problema que afecta a muchos usuarios, aunque no es culpa de este servicio directamente. Se trata de una actualización de Firefox Multi-Account Containers que ha puesto nerviosos a muchos usuarios.  Vamos a explicar qué es lo que ha ocurrido exactamente.

Una actualización crea conflicto con Mozilla VPN
Nuevo informe de protección de Mozilla

Instalar las últimas actualizaciones disponibles es algo fundamental para mantener el buen funcionamiento en nuestros sistemas operativos y dispositivos. Esto también hay que aplicarlo a cualquier aplicación que instalemos. Ahora bien, no es menos cierto que en ocasiones estas actualizaciones pueden tener algunos problemas.

Eso es lo que parece que ha ocurrido con una actualización de la popular extensión Firefox Multi-Account Countainers. Se ha actualizado a la versión 8.0.2. A veces estas nuevas versiones pueden requerir de nuevos permisos que no siempre gusta a los usuarios. Incluso puede hacer que sospechen que pueda ser un ataque.

¿Qué ha ocurrido exactamente? Después de la última actualización de Multi-Account Countainers, la extensión de Firefox indicaba que requería el intercambio de mensajes con programas que no fueran el propio navegador. Eso fue lo que alertó a los usuarios y creó inquietud.

Muchos pensaron por qué tienen que intercambiar mensajes con otros programas. El motivo es que han agregado integración con Mozilla VPN. Los usuarios de este servicio ahora pueden elegir una ubicación de salida diferente para cada uno de sus contenedores.

Básicamente indican que la extensión Multi-Account Containers requiere permisos para controlar la configuración del proxy, para poder usar uno diferente para cada contenedor, lo cual en realidad es algo positivo para los usuarios. La extensión Firefox Containers servirá como un medio para que el navegador se conecte al cliente VPN de Mozilla, utilizando el permiso browser.runtime.connectNative (), para establecer un puerto para la VPN.

Falsa alarma, pero no hay que bajar la guardia

Aunque hay usuarios que se han extrañado e incluso preocupado por esto que mencionamos que resultó ser una falsa alarma y que en realidad era positivo, lo cierto es que no hay que bajar la guardia. Es un hecho que las extensiones para los navegadores pueden traer complicaciones.

Uno de los ataques de seguridad que podemos sufrir en Chrome o Firefox es que un complemento que tenemos instalado se torne malicioso. Esto puede ocurrir y, sin que lo sepamos, actualizamos a una nueva versión concediendo permisos que nada tienen que ver con el funcionamiento real. Por ejemplo podrían estar recopilando nuestro historial, contraseñas o cualquier dato.

Es importante que siempre prestemos atención a las extensiones que vamos a instalar. Pero además, también hay que fijarse muy bien en las que ya tenemos instaladas y analizar posibles cambios que puedan ser un problema que afecte a la seguridad o privacidad. Vimos en otro artículo cómo afecta una extensión de navegador a la seguridad. Allí mostramos las diferentes opciones que tienen para robar datos y, en definitiva, comprometer el buen funcionamiento.

Fuente: https://www.redeszone.net/noticias/seguridad/vpn-mozilla-actualizacion-extension-problema/


Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


Seguridad Doble extorsión con ransomware: por qué es un problema actual

 El ransomware es uno de los problemas de seguridad más importantes que pueden afectar tanto a usuarios domésticos como también a empresas. Tradicionalmente consistía en cifrar los archivos de la víctima y posteriormente pedir un rescate a cambio de liberarlos. Una manera en la que los piratas informáticos se lucran. Pero claro, con el paso del tiempo siempre se actualizan y buscan nuevos métodos para atacar. En este artículo explicamos por qué la doble extorsión con ransomware es un problema creciente.

La doble extorsión, cada vez más usada con el ransomware

Si hablamos de que tradicionalmente los piratas informáticos buscaban cifrar archivos y luego pedir dinero para descifrarlos y que vuelvan a estar disponibles, lo cierto es que en los últimos tiempos también han amenazado con hacer pública información confidencial.

Pensemos en una empresa que ha sufrido un ataque cibernético y todos los archivos y sistemas se han quedado bloqueados por un ransomware. Esa organización no va a poder continuar con normalidad y sus trabajadores no van a poder desempeñar sus funciones correctamente. Necesitan acceder a los ordenadores y a los archivos.

¿Qué más puede hacer un atacante para aprovechar el ransomware y extorsionar? Algo que ha crecido mucho en los últimos tiempos es, una vez que ha robado los archivos, amenazar con hacerlo público. Pensemos nuevamente en esa empresa que ha sido atacada. Puede que tenga un producto que va a salir próximamente a la venta y no le interesa que la competencia conozca las características. Ahí, el pirata informático, puede extorsionar con liberar esa información.

Entonces, la doble extorsión básicamente significa cifrar los archivos para que no estén accesibles, pero además amenazar con hacer pública toda esa información. Una manera doble de lucrarse los ciberdelincuentes.

Es algo que está creciendo en los últimos tiempos y una de las razones es el auge del teletrabajo. Cada vez son más los usuarios que, debido a las circunstancias globales que estamos viviendo, desempeñan sus funciones en sus domicilios. En muchas ocasiones incluso con equipos informáticos personales.

Los piratas informáticos se aprovechan de ello y hacen uso de sus armas para extorsionar. Pero en esta ocasión lo hacen por partida doble: cifran los archivos y además amenazan con publicar todo el contenido que han logrado robar.

Consejos para evitar problemas con el ransomware

¿Qué podemos hacer para evitar el ransomware y esta doble extorsión que hemos visto? Sin duda lo principal es el sentido común. Es fundamental evitar cometer errores. Por ejemplo no descargar archivos que puedan ser una amenaza, como por ejemplo a través de un enlace de terceros o algo que recibamos por e-mail sin saber si realmente es de garantías. Es esencial evitar errores que favorecen al ransomware.

También es fundamental contar con aplicaciones de seguridad. Tener un buen antivirus puede evitar la entrada de virus y amenazas. Esto incluye también el ransomware. Algunos ejemplos como Windows Defender, Avast o Bitdefender pueden servir, pero las opciones son muy amplias.

Además, es igualmente importante contar con las últimas versiones. En ocasiones el ransomware se aprovecha de fallos de seguridad que aparecen en los equipos. Por ejemplo una vulnerabilidad en el sistema operativo, el navegador o cualquier programa que usemos. Debemos siempre corregirlas.

Fuente: https://www.redeszone.net/noticias/seguridad/doble-extorsion-ransomware-problema/

Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


Seguridad Archivos RTF: así es el nuevo truco para colar Phishing


Los ataques Phishing son sin duda una de las técnicas más usadas por los piratas informáticos para robar contraseñas. Es algo que podemos recibir a través del correo electrónico, por SMS o incluso a través de un mensaje por redes sociales. Sin embargo los ciberdelincuentes modifican constantemente sus ataques para adaptarlos y que pasen desapercibidos. En este artículo nos hacemos eco de cómo están usando cada vez más archivos RTF.

Usan archivos RTF para colar Phishing
Evitar el Phishing en tiempo real

Pero, ¿Qué son los archivos RTF? Son las siglas de Rich Text Format. Es compatible con la mayoría de procesadores de texto, como por ejemplo Microsoft Office. Esto hace que no sea difícil que un usuario pueda abrirlos o editarlos. Esto hace que sean usados por los piratas informáticos como la vía de entrada para atacar sistemas.

Un grupo de investigadores de Proofpoint encontró que los piratas cibercriminales usan plantillas RTF maliciosas. Aprovecha la funcionalidad legítima para reemplazar el destino de un archivo con una URL falsa, desde la cual pueden robar información y es ahí donde empieza el ataque.

Básicamente significa que colocan direcciones de sitios web maliciosos en archivos RTF a través de la función de plantilla. Esto, posteriormente, podría cargar malware en una aplicación o robar credenciales de Windows. ¿Cuál es el problema de todo esto? Un antivirus puede analizar ese archivo RTF y considerarlo seguro, aunque en realidad contiene una URL falsa.

Este es el truco que están utilizando los piratas informáticos para llevar a cabo ataques Phishing y no ser detectados por las medidas de seguridad. Un problemas más que se añade a todas las amenazas que hay presentes en la red y que pueden comprometer nuestros sistemas de una u otra forma.

Cómo evitar ataques Phishing de este tipo

Entonces, ¿Qué podemos hacer para evitar ataques Phishing a través de archivos RTF? Lo principal está claro: no descargar archivos RTF. Siempre debemos asegurarnos de qué tipos de archivos vamos a bajar y, por supuesto, cuál es su procedencia. El sentido común en estos casos es la mejor arma para protegernos del Phishing y de otros muchos tipos de ataques.

Además, recomendamos contar con un buen antivirus. Es cierto que pueden no ser suficientes para detectar amenazas a través de archivos RTF, pero un programa actualizado podría evitar muchos tipos de ataques y servir como ayuda muy importante para estar más protegidos en la red.

Por otra parte, tener todo actualizado es vital. Con esto nos referimos al propio sistema operativo, al navegador y cualquier programa que tengamos instalado. Esto es imprescindible para corregir posibles vulnerabilidades y errores que aparezcan. Debemos hacerlo para evitar la entrada de software malicioso de este tipo que pueda comprometernos.

En definitiva, los piratas informáticos vuelven a adaptarse una vez más y en este caso utilizan archivos RTF para llevar a cabo ataques Phishing. Resulta imprescindible estar protegidos en todo momento y lo mejor es evitar descargar este tipo de archivos. También será fundamental contar con programas de seguridad y tener todo actualizado para evitar problemas. Entre otras cosas, es esencial también cifrar las copias de seguridad en la nube y evitar problemas.

Fuente: https://www.redeszone.net/noticias/seguridad/archivos-rtf-ataques-phishing/


Ingresa en nuestro portal web y conoce los productos y servicios que ofrecemos para reducir los riesgos potenciales y ayudarles a definir e implementar un conjunto de acciones para proteger su organización, haz click aquí: 


Ciberseguridad en la Mesa del Directorio: De los "Bits y Bytes" al Valor del Negocio en LATAM

  La tecnología ha dejado de ser una simple área de soporte para convertirse en la columna vertebral que sostiene cada proceso, transacción ...